É possível usar o Apple Mapas mesmo com o iPhone bloqueado

No Apple Mapas, aplicativo de mapas nativo do iOS, é possível iniciar um trajeto com orientações curva a curva, bloquear o iPhone e continuar recebendo orientações sonoras e visuais na tela. Dica do MacMagazine.

Esse comportamento é ótimo para quem anda de carro seguindo as orientações do GPS, pois caso o celular seja levado por uma daquelas quadrilhas “limpa-contas”, o celular estará bloqueado. Foi exatamente isso o que aconteceu ao vereador Marlon Luz (Patriotas), de São Paulo, quando saída da Câmara na noite de 17 de junho. Seu iPhone estava no painel do carro, com o Waze aberto, quando foi roubado por alguém. Em menos de duas horas, a quadrilha desviou R$ 67 mil das contas de Marlon. Via G1.

Infelizmente, o recurso parece ser daqueles que só a Apple pode usar. O MacMagazine fez testes com o Google Maps e o Waze, e eu, com o HERE WeGo, sem sucesso. O duro é depender do Apple Mapas, que, no Brasil, parece estar ainda está muito aquém dos concorrentes.

Razor Computadores: máquinas feitas sob medida para o trabalho pesado

Desktop da Razor centralizado. À direita, o nome e logo da empresa; à esquerda, a frase: “Desempenho de maçã a preço de banana”.

* Texto de responsabilidade do anunciante.

Oferecimento:
Razor Computadores

Muita gente compra computadores da mesma maneira (e na mesma loja em) que compra geladeira: sem saber muito bem o que está levando porque não precisa de desempenho ou confiabilidade. Se for o seu caso, este texto não é para você. A Razor Computadores, uma empresa brasileira, fabrica máquinas sob medida para quem sabe o que quer e do que precisa.

(mais…)

Droga Raia e Drogasil desistem de pedir biometria para liberar descontos

A Raia Drogasil, dona das farmácias Drogasil, Droga Raia e Onofre, interrompeu a coleta da impressão digital após ser questionada pelo Idec e pelo Procon-SP. O dado, considerado sensível pela legislação brasileira, era pedido com base nela própria: atendentes das lojas eram orientados a justificar o pedido impressão digital por tratar-se de uma suposta exigência da Lei Geral de Proteção de Dados (LGPD). O condicionamento de generosos descontos à cessão da impressão digital deixava muita gente sem alternativa, mesmo sendo “opcional”.

A LGPD prevê situações excepcionais e específicas para a coleta de dados sensíveis em seu artigo 11. Em nota, ao tentar explicar a necessidade de uma farmácia coletar a impressão digital dos clientes, a Raia Drogasil foi evasiva: “O uso da identificação biométrica ocorreu com o único objetivo de garantir a praticidade e a segurança desse processo.” Via Uol Tilt.

Uma reflexão (quase) lúdica sobre capitalismo de vigilância

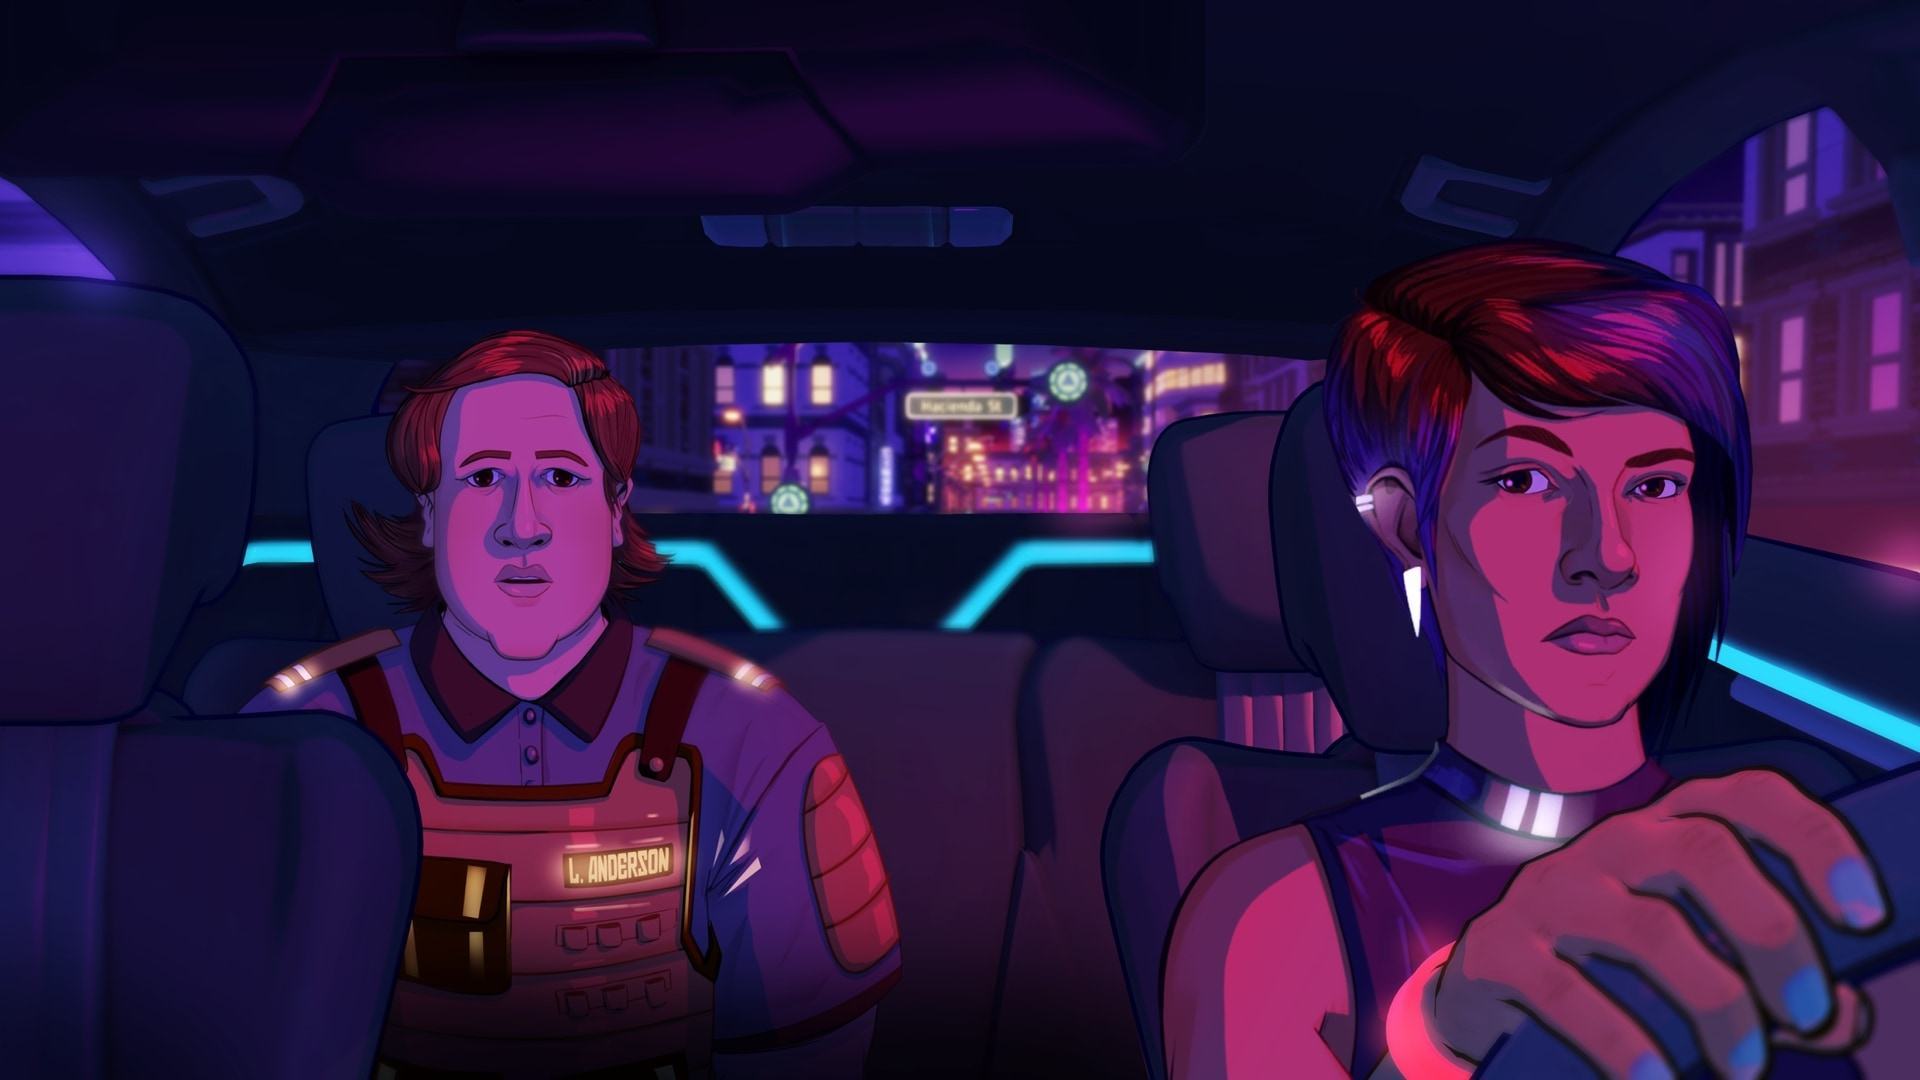
Imagem de “Neo Cab” mostrando Lina e uma passageira dentro do carro.

por Paulo Victor Ribeiro

Lutando contra uma empresa de tecnologia que domina diferentes setores da sociedade em uma cidade cada vez mais automatizada, Lina, uma motorista de aplicativo, sobrevive graças a uma relação de quase dependência com seus passageiros e as avaliações que eles lhe atribuem. A bordo de um carro elétrico e com dinheiro muitas vezes suficiente apenas para recarregar as baterias, suas decisões são tomadas em torno de uma pergunta recorrente: pegar mais um passageiro ou descansar?

Poderia ser a descrição da rotina de um trabalhador autônomo em uma metrópole brasileira qualquer, mas esse é, na verdade, o enredo de Neo Cab, jogo narrativo do estúdio Chance Agency lançado em 2019, que propõe, de maneira lúdica, uma conversa séria sobre capitalismo de vigilância.

(mais…)

Meu grupo do bairro no Telegram: Um experimento social

Ilustração de uma cidade miniaturizada, com várias pessoas com balões de mensagens parecidos com os do Telegram sobre suas cabeças.

Em junho de 2019, o Telegram lançou uma atualização com novos recursos de geolocalização. A partir dali, passou a ser possível procurar por pessoas fisicamente próximas para conversar e criar “grupos locais” com base no mesmo critério, ou seja, acessíveis a quaisquer pessoas ao seu redor, mesmo que você não as conheça. Naquele mesmo dia, criei um grupo local para o bairro onde moro. Sem querer, iniciei um esquisitíssimo experimento social que acabou durando mais de dois anos.

(mais…)

Microsoft pede a usuários do Windows que instalem correção para falha “PrintNightmare”

Não é todo dia que a Microsoft alerta para uma falha grave no Windows, do tipo “zero-day”, e libera correções até para versões defasadas do sistema, como o Windows 7. A falha batizada de “PrintNightmare” foi divulgada acidentalmente por pesquisadores chineses e permite a execução remota de códigos no Windows via servidor de impressão.

Para versões do Windows que ainda têm suporte, como o Windows 10, basta acionar o Windows Update para baixar a instalar a atualização, identificada pelo código CVE-2021-34527. Para as demais, com Windows 7 e Windows 8 RT, é preciso baixar manualmente o pacote nesta página. Via Lifehacker (em inglês), Bleeping Computer (em inglês).

“Consigo desbloquear todos os modelos de iPhone”, diz criminoso que invade contas bancárias

Um membro de uma gangue “limpa-contas”, preso em novembro de 2020 em São Paulo (SP), revelou à polícia como consegue burlar a criptografia do iPhone. Na real, ele não consegue. Pelo relato, publicado pela Folha de S.Paulo, é mais um golpe de engenharia social do que técnico, aplicado com base no número/chip do celular da vítima. Mais ou menos assim:

  1. Assaltante tira o chip do celular da vítima, coloca em outro aparelho e ativa o número nele.
  2. Assaltante procura o endereço de e-mail da vítima usado como Apple ID (iPhone) ou Conta Google (Android) em redes sociais, como Facebook e Instagram.
  3. Assaltante ganha acesso ao Apple ID/Conta Google.
  4. Assaltante restaura backup da nuvem (iCloud/Google Drive) em um novo aparelho e procura senhas de outros serviços no backup, encontra-as e repassa o aparelho a terceiros que farão a limpa nas contas bancárias.

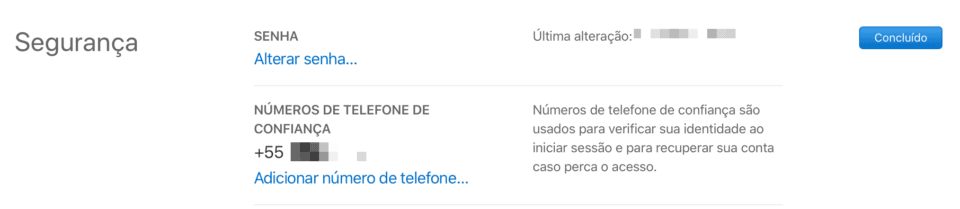
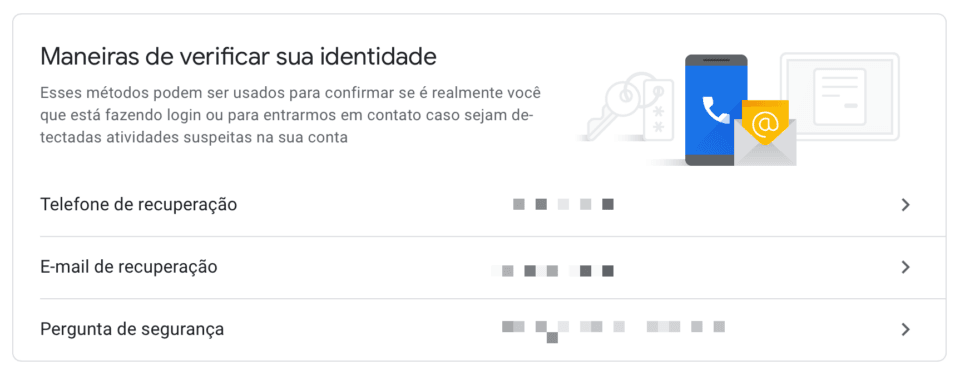
Algo que não fica evidente é como o assaltante consegue recuperar a senha do iCloud/Google Drive. Uma hipótese é que ele inicia o processo de recuperação de senha, que tanto na Apple quanto no Google envolvem o número de telefone para a recuperação de contas, conforme as imagens a seguir:

Parte da tela de configuração do Apple ID. Lê-se que “Números de telefone de confiança são usados para verificar sua identidade ao iniciar sessão e para recuperar sua conta caso perca o acesso.”
Imagem: Apple/Reprodução.
Recuperação da Conta Google: “Esses métodos podem ser usados para confirmar se é realmente você que está fazendo login ou para entrarmos em contato caso sejam detectadas atividades suspeitas na sua conta”.
Imagem: Google/Reprodução.

Outro detalhe que chama a atenção é a busca por senhas no conteúdo do celular: “Ao baixar as informações da nuvem no novo aparelho, passa a procurar ali informações ligadas a palavra ‘senha’ e, segundo dele, obtém geralmente os números e acesso do celular e das contas bancárias.”

À luz desse relato, uma medida fácil para dificultar esse ataque é alterar/ativar a senha/PIN do seu chip (SIM card). É um código de quatro dígitos que, depois de ativado, passa a ser pedido quando se insere o chip em outro celular.

Este tutorial do TechTudo explica como configurá-lo no Android e no iOS, e apresenta os códigos padrões de cada operadora. Cuidado na hora de alterar o PIN: após três tentativas erradas, ele bloqueia o chip. Caso você já tenha feito a troca e esqueceu o PIN cadastrado, é necessário o código PUK, que vem impresso na embalagem do chip ou, caso não a tenha mais, pode ser requisitado junto ao atendimento da sua operadora.

Outra dica, básica, mas aparentemente ainda não muito difundida, é jamais salvar qualquer tipo de senha em texto puro ou em apps de anotações. Use um gerenciador de senhas decente e ative o segundo fator de autenticação onde for possível.

O que você leu de bom?

Toda quinta, na newsletter do Manual (cadastre-se gratuitamente), indico leituras longas/de fôlego (artigos, reportagens, ensaios) publicadas em outros sites.

Seria o máximo se esse trabalho fosse colaborativo, feito com a sua ajuda.

Indique nos comentários uma leitura longa da última semana, relacionada aos temas que costumam aparecer aqui no site, que você acha que deveria ser lida por mais gente. Vale em português ou inglês.

Folha volta a publicar conteúdo no Facebook

Em um texto meloso, a Folha de S.Paulo anunciou seu retorno ao Facebook, três anos depois de interromper a publicação de conteúdo na rede social. Segundo o texto, o retorno ocorre porque “[a] plataforma mudou postura e tem agido para valorizar jornalismo profissional e restringir a circulação de notícias falsas”.

Os esforços do Facebook para valorizar o jornalismo, listados em tom laudatório pela Folha, são insuficientes, para dizer o mínimo. Umas contas falsas apagadas aqui, uns trocados doados para projetos jornalísticos.

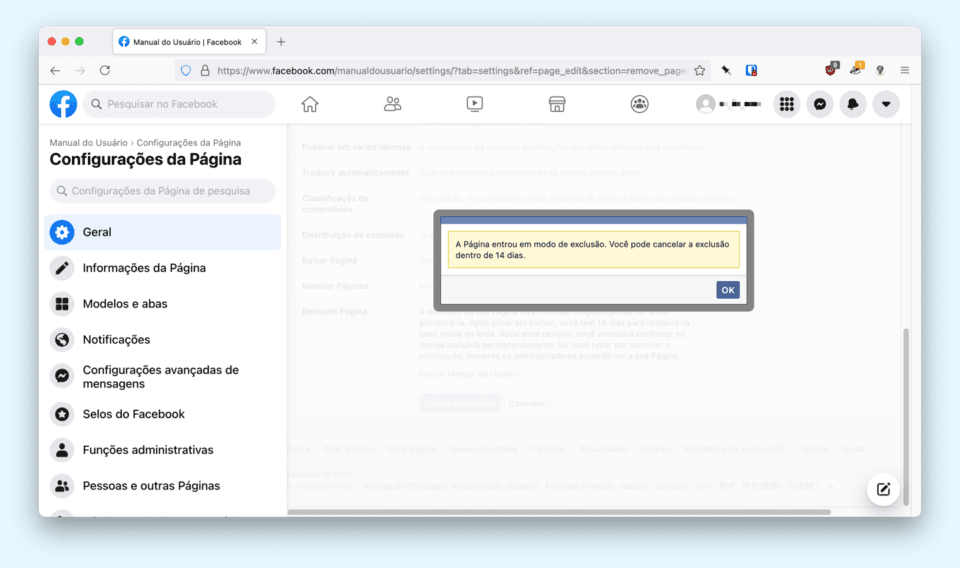
Decepcionante. Pelo menos essa notícia trouxe algo de bom: lembrou-me de excluir a já abandonada página do Manual do Usuário do Facebook. Feito. Obrigado, Folha?

Print da tela de confirmação, no Firefox desktop, da exclusão da página do Manual do Usuário no Facebook.

Atualização (13h56): Na redação original, havia feito uma provocação acusando o jornal de ter usado linguagem típica de publieditoriais para elogiar os feitos do Facebook. A fim de evitar confusões, esta parte foi alterada.

Governo quer privatizar 100% dos Correios

O governo federal quer privatizar 100% dos Correios à iniciativa privada. A informação foi revelada ao jornal O Globo por Diogo Mac Cord, secretário especial de Desestatização, Desinvestimento e Mercados do Ministério da Economia.

A votação da proposta deve acontecer na semana que vem, antes do recesso, segundo o presidente da Câmara, Arthur Lira (PP-AL). Pela proposta, quem arrematar os Correios levará também uma concessão para explorar o serviço postal, que compete à União prestar, segundo a Constituição Federal. Nesse desenho, a Anatel viraria Anacom (Agência Nacional de Comunicações) para regular e fiscalizar a atuação nessa área dos Correios privatizado. O serviço de entrega de encomendas, porém, não seria regulado. O leilão está previsto para março de 2022.

Deputados da oposição, via redes sociais, se manifestaram após a divulgação da notícia. “Estamos diante de mais um saldão que o presidente ‘patriota’ faz com uma empresa pública estratégica para o povo e lucrativa para o país. A Oposição estará firme contra essa privatização. Vamos à luta!”, escreveu Alessandro Molon (PSB-RJ).

Essa luta é de todos nós. Não à privatização dos Correios! Via O Globo.

Entendendo o fiasco da nova política de privacidade do Audacity

O fiasco da nova política de privacidade do Audacity explodiu nas mãos do Muse Group, a nova empresa mantenedora do projeto. (Leia este post.) Embora a discussão tenha aparecido em sites especializados — incluindo este Manual do Usuário — apenas nesta segunda (5), desde maio funcionários do Muse Group estão tentando apagar o incêndio que eles mesmos causaram.

A repercussão de agora motivou Daniel Ray, líder de estratégia do Muse Group, a prestar um “esclarecimentos sobre a política de privacidade”.

As mudanças legais propostas giram em torno da inclusão, a partir da próxima versão do Audacity (3.0.3), de dois recursos que demandam conexão à internet: coleta de erros (telemetria básica) e atualização automática. O único dado identificável coletado seria o IP, que teria uma janela de permanência de 24 horas nos servidores do Audacity.

As alterações têm fundamento. Telemetria tem uma fama terrível e pode ser usada indevidamente, mas também tem usos legítimos, como detectar e corrigir erros que, de outra forma (com fóruns e comentários diretos dos usuários, por exemplo) seriam mais difíceis de sanar. O já mencionado PR #835 detalha outros usos que o Muse Group faria da telemetria do Audacity: estimar com mais precisão o tamanho da base de usuários, auxiliar na tomada de decisão de quais plataformas legadas suportar e corrigir problemas com o novo formato de arquivos introduzido no Audacity 3.

A atualização automática é mais fácil de entender o que é e para que serve. Embora em sistemas *Unix gerenciadores de pacotes que lidam com isso sejam muito difundidos, no Windows eles não são, o que deixa muita gente para trás, usando versões antigas (ainda que funcionais) do Audacity.

Outro aspecto importante dessa confusão toda foi a garantia de que apenas a atualização automática virá ativada por padrão. A telemetria básica seria “opt-in”, ou seja, opcional.

A restrição a menores de 13 anos deriva (ainda segundo Ray) da conexão estabelecida para as atualizações automáticas. Em resposta a um usuário, nos comentários, ele disse que o público infantil ainda pode usar o aplicativo, desde que desconectado. Meio… esquisito, e não parece uma solução ao conflito com a GPL 3, a licença sob a qual o Audacity é distribuído e que veda qualquer restrição ao uso do aplicativo, conectado ou não.

Ray ainda usou a carta de que o Muse Group foi mal interpretado, e que o linguajar jurídico, necessário em documentos legais como uma política de privacidade, não traduz muito bem a leigos a real situação. Pode até ser, mas a carta do “vocês entenderam errado” sempre pega mal e, no mínimo (e como reconhece Tantacrul em seu post, abaixo), sinaliza uma falha grave de comunicação e falta de tato com a comunidade em torno do Audacity.

Neste post de 13 de maio, Martin “Tantacrul” Keary, o rosto público do Muse Group e responsável pelo visual/UX do Audacity, saiu da sua zona de conforto para informar duas reversões de curso no projeto:

  • Remoção da telemetria básica proposta no início do mês (4/5), no PR #835.
  • Remoção de serviços externos (Google e Yandex) para coleta de dados de erros e mecanismo de atualização automática. Vão usar sistemas próprios, hospedados por eles mesmos.

Em um terceiro post, este com perguntas e respostas, publicado em 25 de maio, Daniel Ray detalha outra questão adjacente importante, a da criação de um Acordo de Licença de Contribuições (CLA). Pelo que entendi, é um documento legal que deve ser assinado por todos os colaboradores do Audacity e que funciona como uma espécie de procuração em branco ao Muse Group. (Mais detalhes.) Nas palavras de Ray, “o CLA nos oferece um caminho para financiar o desenvolvimento futuro do Audacity sem termos que alterar o Audacity em si. Trabalharemos em tempo integral no Audacity, então precisamos de algum tipo de receita”.

Essa resposta aponta a motivação por trás de toda essa turbulência. Afinal, até literalmente dois meses atrás o Audacity parecia estar muito bem, sem conexão obrigatória à internet nem políticas de privacidade dúbias ou questionáveis. Por que mexer em pontos tão espinhosos de um aplicativo que, a princípio, não precisa estar conectado à internet e que conta com usuários tão sensíveis a essas investidas corporativas?

Em vários momentos, Ray e Tantacrul reafirmam que o Audacity continuará gratuito e com seu código aberto. Porém, já existe pelo menos um plano traçado para gerar receita com o aplicativo. Resposta de Ray:

Nós provavelmente ofereceremos serviços de nuvem que os usuários do Audacity poderão aproveitar se assim quiserem. Esses serviços financiarão o futuro desenvolvimento do Audacity, da mesma maneira que o MuseScore.com financia o desenvolvimento dos aplicativos de composição do MuseScore.

No mínimo, se não totalmente satisfatórias, as respostas dadas até aqui têm coerência. Se serão suficientes para aplacar a ira de centenas (milhares?) de usuários, é cedo para dizer. Talvez este seja o único caminho para manter o Audacity vivo e saudável? Não sei. Continuaremos de olho.

Novo dono do Audacity inicia coleta de dados dos usuários e impõe restrição a menores de idade

Não demorou dois meses para o Muse Group, novo dono Audacity, estragasse o popular editor de áudio de código aberto. Em um aviso de privacidade publicado na sexta (2), o Muse Group revelou novidades no mínimo suspeitas:

  • Coleta de “dados necessários para aplicação da lei, litígios e pedidos de autoridades (se houver)”.
  • Compartilhamento de dados com potenciais compradores, seus agentes e conselheiros e com Rússia e Estados Unidos, além do Espaço Econômico Europeu, onde estão os servidores do projeto.
  • Proibição de uso por menores de 13 anos.

Por que um editor de áudio, de uso offline, precisa coletar tais dados? E qual a motivação legítima para proibir seu uso por menores de 13 anos? (Sem falar que, como aponta o FossPost, essa restrição fere a GPL, licença sob a qual o Audacity é distribuído.)

Em fóruns online, já se notam movimentações para fazer um “fork” do Audacity e continuar o trabalho sem o envolvimento do Muse Group.