Ajude-me a vencer o processo contra a Folha de S.Paulo!

Números enormes

O site The Markup fez um experimento com 709 usuários do Facebook e descobriu que, em média, 2.230 empresas enviam dados de cada um deles para cruzar com os da rede social da Meta. Mas, ok, a Meta diz que não vende os dados dos usuários…

Não é o único caso.

Vez ou outra me deparo com comentários surpresos de gente que topa com avisos de quantidades inconcebíveis de “parceiros” para quem empresas que dependem de publicidade invasiva repassam dados dos usuários:

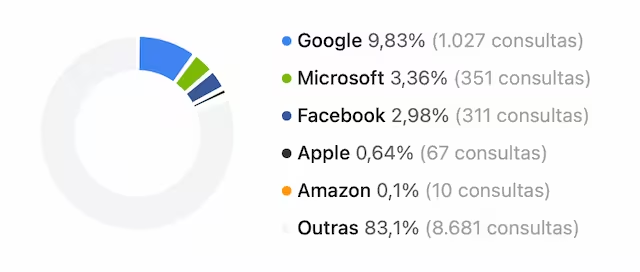
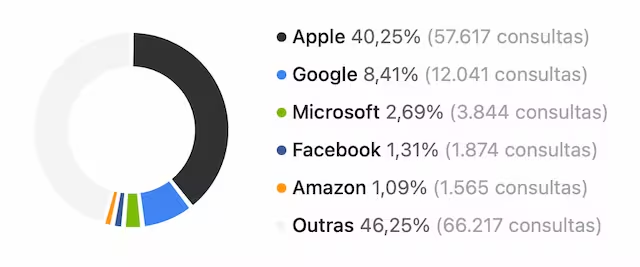
Comparativo de requisições à internet, macOS 14.2.1 e Debian 12.4

Um efeito colateral curioso da semana usando apenas Linux foi o tanto que meu computador contatou servidores externos.

Em um dia típico, o macOS faz até 9 mil requisições, a maioria tendo como destino domínios/servidores da Apple. (Não parece ser algo nefasto; são domínios de previsão do tempo e conexão com o iCloud, por exemplo.) Já o mini PC com Debian fez 3,3 mil no dia mais intenso de uso. Colhi os dados dos relatórios do NextDNS.

Outro recorte legal é o das conexões com o “GAFAM” (grupo que reúne Google, Amazon, Facebook, Apple e Microsoft): no Debian, ~20% delas batem nos servidores dessas empresas. No macOS, +50%. (Ignore os números absolutos; peguei dados semanais para o Debian e mensais para o macOS, porque mal toquei no macOS semana passada.)

Significa que a Apple me “espiona”? Também, mas outra leitura possível é a de que, concomitante à espionagem, o macOS é um sistema mais “vivo”, ou seja, tem mais recursos que dependem de uma conexão à internet para funcionarem.

Atualização (15h05): Adicionei um “concomitante à espionagem” no último parágrafo. A redação anterior, como apontaram nos comentários, dava a entender que a outra leitura possível era de que a Apple não espiona os usuários.

Um guia para prevenir um naufrágio algorítmico

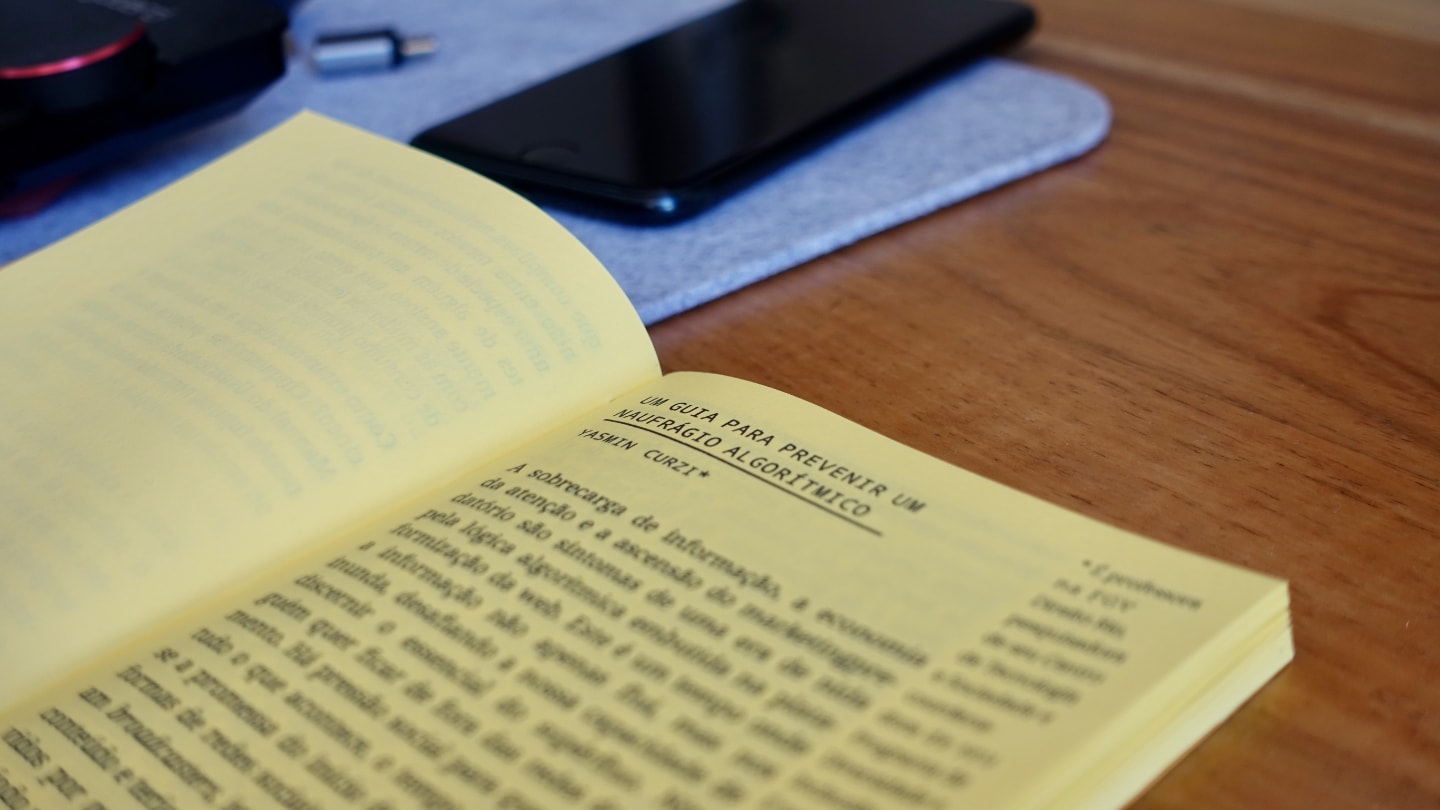
Foto em close do título do prefácio e nome da Yasmin Curzi. Ao fundo, desfocados, pen drive e celular.

por Yasmin Curzi

Nota do editor: Tive a felicidade de ter o prefácio do livrinho Outros jeitos de pensar a tecnologia, Volume II escrito pela Yasmin Curzi. Suas palavras gentis captam bem o espírito dos textos — ou a minha intenção ao escrevê-los. Ainda há cópias da primeira tiragem disponíveis, para envio imediato. Para comprar o seu, envie um e-mail ou uma DM no Instagram ao Felipe Moreno, da editora Casatrês. O preço é R$ 40 e o frete é grátis para todo o Brasil.

A sobrecarga de informação, a economia da atenção e a ascensão do marketing predatório são sintomas de uma era definida pela lógica algorítmica embutida na plataformização da web. Este é um tempo onde a informação não apenas flui, mas nos inunda, desafiando a nossa capacidade de discernir o essencial do supérfluo. Ninguém quer ficar de fora das redes do momento. Há pressão social para que se saiba tudo o que acontece, o tempo todo. Ainda, se a promessa do início de vida das plataformas de redes sociais era que todos seriam “broadcasters”, isto é, todos produziriam conteúdo e teriam capacidade de serem ouvidos por outras pessoas, a promessa do período mais recente era de que todas as pessoas poderiam ser influenciadores — de moda ou da opinião pública. Muitos conteúdos, muitas vezes superficiais, mas cujo ruído agregado causa um barulho imenso. 

(mais…)

Labirinto de privacidade do Facebook ganha mais uma opção

A Meta liberou uma nova opção de privacidade no Facebook, a do histórico de links. Implementada por pressão regulatória, ela vem ativada por padrão e o histórico é usado para segmentar anúncios.

Acho estranha a ideia de ter que enveredar por labirintos de opções para que o serviço que utilizo não me espione. A tática não é nova (valeu um puxão de orelha da União Europeia em julho passado), e demonstra a quem a Meta realmente serve (dica: não é você nem eu).

Se por qualquer motivo você ainda usa o Facebook, a Central de Ajuda da plataforma explica como desativar o histórico (apenas no aplicativo para Android e iOS). Via Gizmodo (em inglês).

EUA e aliados espionam usuários de celulares via notificações push

O senador norte-americano Ron Wyden enviou uma carta pública (leia na íntegra) ao Departamento de Justiça avisando a todos que Apple e Google entregam dados de notificações push associados a celulares de indivíduos a agências governamentais de outros países.

À Reuters, que deu esse furo, uma fonte anônima afirmou que agências dos EUA também pedem esses dados e que os outros países são “democracias aliadas aos Estados Unidos”.

A parte mais chocante é que, quando questionada pela agência de notícias, a Apple informou que a carta de Wyden deu a ela uma abertura para compartilhar mais detalhes de como governos monitoram notificações push.

“Neste caso,” disse a Apple em nota, “o governo federal [dos EUA] nos proibiu de compartilhar qualquer informação.”

Notificações push passam necessariamente por servidores da empresa dona da plataforma — no caso, Apple (iOS) e Google (Android). Em um texto de janeiro de 2023, o pesquisador francês David Libeau explicou por que “notificações push são um pesadelo de privacidade”.

Não bastasse serem um incômodo/gatilho de ansiedade e, a depender das circunstâncias, devorarem a bateria, notificações push agora são um risco à nossa privacidade.

Após a revelação do escândalo, a Apple atualizou as diretrizes para procedimentos legais nos EUA. O documento agora traz um tópico que diz:

Quando os usuários permitem que um aplicativo instalado receba notificações push, um token do Apple Push Notification Service (APNs) é gerado e registrado àquele desenvolvedor e dispositivo. Alguns aplicativos podem ter vários tokens APNs para uma conta em um dispositivo para diferenciar entre mensagens e multimídia.
O ID Apple associado a um token APNs registrado pode ser obtido com uma intimação ou maior processo legal.

O Google só libera esses dados com uma ordem judicial. A Apple poderia aprender isso com eles.

Passada a perplexidade dessa descoberta, ficam algumas perguntas. A principal é: o que mais o governo norte-americano proíbe a Apple e o Google de divulgarem em seus relatórios de (supostamente) transparência? Via Reuters, Washington Post (em inglês).

Evernote, Castro e Simple Mobile Tools: o que está acontecendo com os aplicativos legais?

Carrossel com aplicativos da suíte Simple Mobile Tools.

Talvez seja coincidência, talvez os primeiros sinais de uma tendência negativa. Nos últimos dias, negócios baseados em aplicativos passaram por mudanças profundas que afetaram seus usuários de maneiras nocivas.

O primeiro caso foi o do Evernote, vendido à italiana Bending Spoons em novembro de 2022. Em julho deste ano, houve uma demissão em massa e o fechamento dos escritórios nos EUA e Chile.

Dias atrás, a Bending Spoons oficializou a limitação a 50 notas e 1 caderno no plano gratuito do Evernote. Na prática, é como se o plano gratuito não existisse mais.

A Bending Spoons também arruinou outro aplicativo, o Filmic. Após mudar o modelo de negócio para assinatura, demitiu toda a equipe, incluindo o ex-CEO e fundador.

As mudanças acontecem em um momento delicado. Quase concomitante à adoção do modelo por assinatura, a rival Blackmagic Design lançou o Camera, um aplicativo similar ao Filmic, porém gratuito. A Apple usou o Blackmagic Camera para gravar seu último evento.

***

Outro caso delicado é o do Castro, aplicativo de podcasts freemium para iOS, publicado pela Tiny.

A empresa publicou um comunicado em meio a rumores de que o Castro estaria com os dias contados, depois de um apagão que durou quatro dias e gente pedindo demissão.

No comunicado, a Tiny afirmou que tem uma “equipe enxuta” dedicada a manter o Castro funcionando e que está procurando “um novo lar” para o aplicativo.

Deve ser difícil competir com o Apple Podcasts, que vem pré-instalado em todo iPhone (e é bem bom, na real), com todos os streamings de música que pegaram o bonde dos podcasts, e apps independentes, como o Overcast. A quem ainda usa o Castro, porém, a notícia é bastante ruim.

***

Por fim, o caso mais dramático: o do Simple Mobile Tools (SMT), uma suíte de pequenos aplicativos para Android focados, pró-privacidade e de código aberto. (Em 2020, escrevi uma matéria e entrevistei Tibor Kaputa, criador do SMT.)

Sem aviso prévio, o SMT foi vendido à ZipoApps. Em seu site, a empresa diz que “adquire os melhores aplicativos e os leva ao próximo nível”, o que só é verdade se “próximo nível” for um eufemismo para “cobrar assinaturas caras sem qualquer motivo”.

Os colaboradores estão irados com Tibor e questionam se a licença do SMT, a GPLv3, permite uma venda sem a anuência de todos que contribuíram com o código. Falou-se até em judicializar a demanda a fim de melar o negócio.

No GitHub, uma longa conversa está se desenrolando. Tibor meio que justificou a venda assim:

Certo, eu sei que é um passo muito controverso que chateia muitos usuários, [mas] infelizmente a qualidade de todo o ecossistema Android está caindo muito rapidamente e eu queria evitar a morte lenta [dos apps]. Muito obrigado pelo apoio que eu e os aplicativos recebemos ao longo dos anos, significa muito para mim :)

O mais maluco dessa história é que no final de agosto o blog do SMT estava publicando posts críticos a aplicativos que vendem os dados dos usuários. Há um ano, lançou um celular próprio (!) com os aplicativos pré-instalados.

A ZipoApps explica, em seu site, que vender um app “é fácil” e que “a maioria dos nossos negócios é fechada em 14 dias”.

Um dos colaboradores do projeto, Naveen Singh, criou um fork chamado Fossify e prometeu dar continuidade ao Simple Mobile Tools seguindo os princípios originais do projeto. Ótimo para quem está envolvido, mas isso não resolve a vida de quem, em breve, se deparará com popups pedindo assinaturas semanais de dois dígitos e passará a ser rastreado por empresas de publicidade em apps que, até então, eram exemplos de postura pró-privacidade.

Vez ou outra, tenho a sensação de que esses bastidores de aplicativos não centrais nas nossas vidas são quase uma curiosidade, quase um hobby meu e de umas poucas pessoas que se reúnem aqui e em outros espaços. Os últimos dias mostraram que não é bem assim… né?

YouTube coloca atraso de 5 segundos a quem usa Firefox e o apocalipse de bloqueadores de anúncios no Chrome

Diversos relatos no Reddit acusam o Google de acrescentar um atraso artificial, de 5 segundos, ao site do YouTube quando aberto pelo Firefox.

Mudando o user-agent para o Chrome, ou seja, “enganando” o YouTube para que o site pense que o acesso é via Chrome, o atraso some.

Questionado pelo site 404 Media, o Google não negou o atraso, mas disse tratar-se de parte da investida contra bloqueadores de anúncios: “Usuários que têm bloqueadores de anúncios instalados podem experimentar um acesso aquém do ótimo, independentemente do navegador que estejam usando.”

Deve ser coincidência que apenas um navegador rival esteja apresentando o “acesso aquém do ótimo”.

Note que não é um problema generalizado, tal qual a blitz anti-bloqueadores de anúncios do Google. Eu tentei reproduzir o problema aqui, sem sucesso. A 404 Media e publicações especializadas em Android, como o Android Authority, também não.

Em nota relacionada, o Google retomou o cronograma do novo formato para extensões do Chrome, chamado Manifest V3, que deve enfraquecer as que bloqueiam anúncios.

A partir de junho de 2024, versões de testes do Chrome trarão a novidade. Nos meses seguintes, a depender dos “dados” obtidos nas versões de testes, o Manifest V3 chegará à versão estável.

Quem usa bloqueadores de anúncios no Chrome terá suas extensões desativadas, caso elas não tenham sido adaptadas, ou convertidas para versões mais simples, adequadas ao Manifest V3.

Talvez seja um bom momento para dar outra/uma nova chance ao Firefox. Ele já é o navegador recomendado pelo uBlock Origin, a melhor extensão de bloqueio de anúncios, e, em breve, essa distinção ficará ainda maior.

(O Firefox adotará o Manifest V3 para fins de compatibilidade, só que sem os limites arbitrários que limitam bloqueadores de anúncios que o Google adotou.) Via 404 Media, Ars Technica (em inglês).

Signal está testando nomes de usuário

Já está em testes o sistema de nomes de usuário no Signal. (Ainda é um “pré-beta”, não recomendado para uso normal.) A expectativa é que a novidade seja lançada no início de 2024.

O Signal tem um dos melhores modelos de privacidade entre os apps de mensagens, mas a dependência exclusiva do número de telefone para as interações é seu calcanhar de Aquiles. Os nomes de usuários fecham essa brecha. Eles serão opcionais e, se usados, ocultarão por completo o número de telefone dos contatos. Via Comunidade do Signal (em inglês).

Redes sociais pagas não resolvem o problema

Na sexta (27), o ex-Twitter anunciou um plano “Premium+” de R$ 84/mês que remove anúncios. Nesta segunda (30) foi a vez da Meta revelar seus planos pagos para Facebook e Instagram na Europa, por € 9,99/mês. As duas plataformas se juntam ao YouTube, que remove anúncios por R$ 24,90/mês.

É bom que exista a alternativa paga e sem anúncios, mas isso não soluciona o problema. Poucos podem ou querem pagar. A oferta de serviços suportados por publicidade não é, a princípio, nociva. As práticas invasivas das big techs, que devassam a privacidade dos usuários para exibir anúncios segmentados, é que são.

TV conectada vira espaço de vigilância para publicidade segmentada

Esta matéria do Brazil Journal, escrita por Josette Goulart, traz dados fascinantes do mercado de TVs conectadas.

Segundo o Kantar Ibope, 60% dos domicílios brasileiros já conta com uma TV conectada. A Samsung estima que 74% do tempo de uso da TV é gasto com streaming e apenas 26% com TV linear. Mais que isso, 1/3 das TVs só acessam streaming.

A Samsung trouxe ao Brasil, há dois anos, sua divisão de anúncios para extrair receita dos 15 milhões de TVs que a fabricante tem no país. Os anúncios aparecem na tela inicial e no Samsung TV Plus, um app/canal de streaming gratuito.

Segundo a reportagem:

[…] a empresa consegue saber até mesmo se o televisor estava ligado quando determinada propaganda passou no intervalo do Fantástico, na Globo, ou do Programa do Ratinho, no SBT. (Ou seja, nem mesmo a medição da audiência da TV será a mesma daqui para a frente.)

Por enquanto, é possível escapar dessa vigilância assustadora usando caixinhas de streaming — ainda que, na maioria dos casos, troca-se uma empresa bisbilhoteira por outra.

No futuro, não é loucura imaginar que a receita com publicidade cubra os custos de um chip 5G e o consumo de dados para streaming.

WhatsApp está virando uma mistura de shopping com SAC

O marketing do WhatsApp é todo voltado às relações próximas, pessoais.

No site do aplicativo da Meta, uma mensagem grande diz que “com mensagens e chamadas privadas, você pode ser quem realmente é, conversar com liberdade e se aproximar das pessoas mais importantes da sua vida, não importa onde estejam”.

Quase escapou uma lágrima aqui.

(mais…)

A vez em que tive prejuízo por proteger meus dados

Neste episódio do podcast, falo dos canais do WhatsApp (siga o do Manual), explico por que decidi criá-lo, falo das redes que abandonei e conto a história da vez em que tive um pequeno prejuízo por proteger demais meus dados.


Mande o seu recado ou pergunta, em texto ou áudio, no Telegram, pelo e-mail podcast@manualdousuario.net ou comentando na página deste episódio.

Está ouvindo pelo Apple Podcasts ou Spotify? Curta ❤️, comente dê cinco estrelas ⭐️⭐️⭐️⭐️⭐️ etc. Parece que precisa disso para que mais gente conheça o podcast. Obrigado!


Desde o último episódio, um leitor tornou-se assinante: Leandro Zedes. Obrigado!

Quer assinar também? Nesta página tem os planos, benefícios e valores.

Google adota “novilíngua” para continuar espionando usuários do Chrome

A empresa de publicidade Google começou a liberar um novo método de monitoramento/espionagem dos usuários do seu navegador, o Chrome.

Ao abrir a última versão do Chrome, os usuários serão, em algum momento, impactados por uma mensagem intitulada “Ative um recurso de privacidade de anúncios” (veja o print, em inglês, no Ars Technica).

O Google diz que está “lançando novos recursos de privacidade que lhe dão mais escolhas para os anúncios que você vê”. Na prática, o Google está incorporando, direto no navegador (Chrome), um sistema de espionagem massiva dos usuários.

Na novilíngua do Google, a violação da sua privacidade não é uma escolha. O que está em jogo é o modo como você deseja ceder todos os dados possíveis para segmentar anúncios.

Essa falsa escolha é uma resposta desesperada de um Google acuado pela concorrência.

Desde 2020, outros navegadores, como Safari da Apple e Firefox da Mozilla, baniram os cookies de terceiros, método preferido há anos por empresas de publicidade — como o Google — para espionar as pessoas para fins publicitários.

O Google, a fim de manter seu verniz de “privacidade”, prometeu que também aposentaria os cookies de terceiros, mas só fará isso depois que estabelecer outro método eficaz de espionagem.

Já tentou duas vezes, com o FLoC e a API de tópicos. Ambas fracassaram por falta de apoio — exceto anunciantes e empresas de publicidade, ninguém achou boa ideia. Por isso, a aposentadoria dos cookies de terceiros no Chrome já foi adiada incontáveis vezes.

O novo “recurso de privacidade” do Chrome é a mais nova tentativa do Google de impor um sistema alternativo de vigilância corporativa. Sem surpresa, somente o Chrome pretendo adotá-lo entre os principais navegadores – o único de uma empresa de publicidade.

Por ora, é possível ignorar essa nova investida. Em algum momento, não será mais. A melhor maneira de evitar os avanços do Google na deterioração da privacidade online é não usando o Chrome. Existem alternativas.

Hackers apagam dados de ~76 mil celulares infectados por “app espião”

Hackers que não se identificaram disseram ao site TechCrunch terem invadido os sistemas da empresa por trás do aplicativo WebDetetive e apagado os dados de ~76 mil celulares Android comprometidos — a maioria deles, brasileiros.

O WebDetetive é (ou era) um “stalkerware”, também conhecido por “spouseware” ou “app espião”: um software que, ao ser instalado no celular da vítima, passa a enviar a um servidor remoto (e ao perseguidor que instalou o app) dados que vão de fotos e mensagens a gravações do microfone e a localização exata do celular.

A reportagem do TechCrunch conseguiu confirmar, com a ajuda do coletivo DDoSecrets, a veracidade da invasão a partir de arquivos vazados pelos hackers, mas não se eles de fato apagaram os dados coletados sem autorização dos celulares das vítimas do WebDetetive. Esses dados, obviamente, não constam no conjunto de dados vazados.

O foco no Brasil da desenvolvedora do WebDetetive, sediada na Espanha, não é por acaso.

Uma pesquisa da Kaspersky, do início de 2022, descobriu que aplicativos espiões são a forma mais comum de perseguição digital no país. Para piorar, é um risco oculto à maioria: 70% dos respondentes disse desconhecer a existência de apps do tipo.

Apps espiões também têm a capacidade de se esconderem dentro do celular, o que dificulta sua detenção pela vítima. Seu uso está diretamente ligado a abusos que, em alguns casos, podem levar ao feminicídio.

A Kaspersky tem um bom material sobre o assunto.