Ajude-me a vencer o processo contra a Folha de S.Paulo!

Recursos de proteção a crianças da Apple geram preocupações entre funcionários da empresa

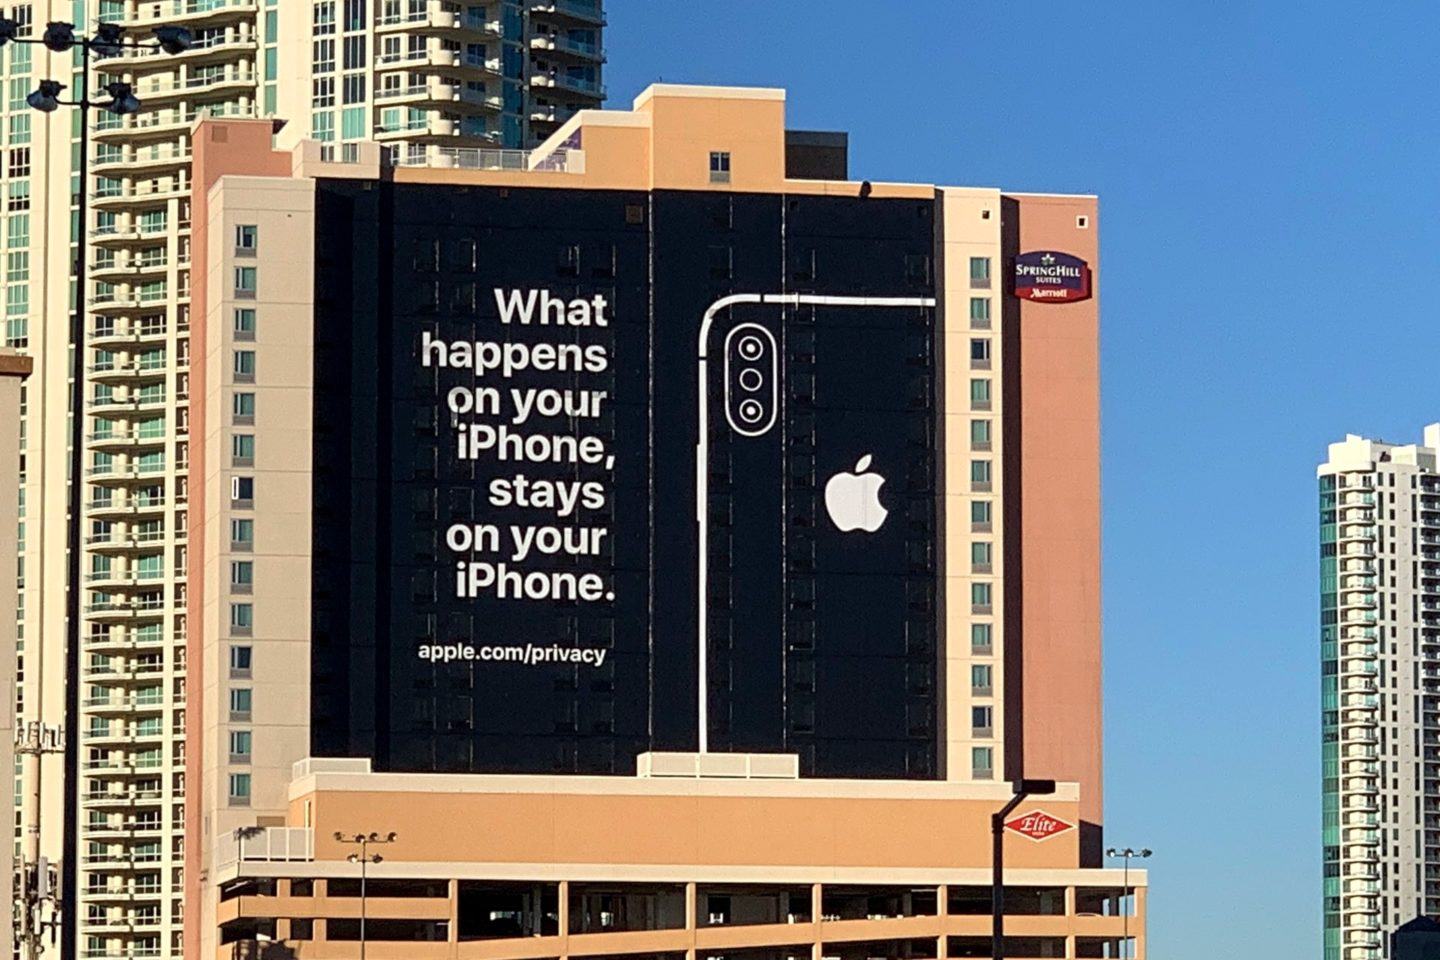
Os recursos de privacidade da Apple para combater conteúdo de abusos infantis continuam gerando celeuma. A Reuters revelou que, no Slack interno da empresa, mais de 800 mensagens relacionadas ao assunto se avolumam, com muitos funcionários “expressando preocupações de que o recurso possa ser usado por governos repressivos em busca de materiais para [justificar] censura e prisões”. Via Reuters (em inglês).

Será que os responsáveis por implantar o Slack na Apple estão arrependidos? Nos últimos meses, a ferramenta de comunicação tem causado fissuras visíveis na imagem outrora concreta da empresa. Discussões internas, como essa acima e a do retorno ao escritório, parecem bem acaloradas e acabaram vazando para a imprensa.

Ao trocar transparência por lucro, Facebook coloca em risco toda a sociedade

Plataforma de petróleo em alto mar.

por Guilherme Felitti

Até o século XIX, baleias iluminavam ruas e aqueciam casas. Não as baleias em si — ver o maior animal do planeta trocando a lâmpada de um poste seria alucinógeno demais até para o Buñuel —, mas algo que elas carregam. Durante décadas, um dos produtos mais cobiçados provenientes da carcaça da baleia foi a sua gordura, da qual químicos eram capazes de extrair um óleo. Entre algumas utilidades, como produzir margarina, esse óleo também servia como combustível para os recém-inaugurados sistemas de iluminação pública nos Estados Unidos e na Europa. Mais que isso, o óleo de baleia foi usado como lubrificante para as máquinas da Revolução Industrial. A demanda pelo óleo fez a indústria baleeira crescer até atingir seu ápice em 1820.

(mais…)

Punições previstas na LGPD começam a valer

As sanções administrativas da Lei Geral de Proteção de Dados (LGPD) começaram a valer neste domingo (1º). O rol de punições às empresas infratoras está no artigo 52 da lei, e inclui medidas como advertências, suspensão no tratamento de dados e multa de até 2% do faturamento anual da empresa, limitado ao teto de R$ 50 milhões.

Um levantamento da Fundação Dom Cabral com 207 companhias, sendo 95% de médio e grande porte, constatou que 40% ainda não estão preparadas para a LGPD. A Autoridade Nacional de Proteção de Dados (ANPD), responsável por fiscalizar e aplicar as sanções da LGPD, não descarta punir empresas desde já, mas, a princípio, o órgão fará uma abordagem educativa, de orientação. Via O Globo, Jota (com paywall).

TechDirt remove todo o código do Google de seu site

O TechDirt, site de tecnologia norte-americano fundado em 1997, livrou-se do Google Analytics e da plataforma de publicidade programática do Google. Parabéns e bem-vindo ao grupo!

No post em que anuncia o feito, Mike Masnick, fundador do TechDirt, relata algumas das dificuldades que tiveram para remover o Google Analytics. Outras plataformas de publicidade que eles testaram para substituir a do Google traziam seus próprios códigos do Google Analytics, sintoma (um dos vários) do estado de uma indústria moralmente falida e totalmente dependente da Big Tech. Por ora, o TechDirt está sem qualquer tipo de publicidade.

(O código do site ainda carrega um arquivo CSS do Google Fonts, porém. Imagino que alguém dará um toque a eles, porque de todos os recursos que o Google fornece, fontes web são o mais fácil de abdicar.)

Apenas 2,3% dos usuários do Twitter usam a verificação em duas etapas

Em seu relatório de transparência do período de julho a dezembro de 2020, o Twitter revelou que apenas 2,3% dos usuários ativos tem a verificação em duas etapas ativada. E, dentro desse minúsculo universo, 79,6% das contas usam o método por SMS, o mais frágil dos três — 30,9% adotam aplicativos OTP e apenas 0,5% as chaves de segurança físicas. Via Twitter (em inglês).

Caro(a) leitor(a) que está no Twitter: faça um favor a si mesmo(a) e ative a 2FA agora mesmo. E repita isso em todos os serviços que oferecem tal recurso, em especial no seu e-mail e sistema operacional (iCloud para Apple, Google para Android).

Ex-funcionários do WhatsApp lançam novo aplicativo de mensagens e rede social

Neeraj Arora e Michael Donohue, ex-funcionários do WhatsApp pré e pós-aquisição pelo Facebook, lançaram um novo aplicativo, o HalloApp. (Em novembro de 2020, para ser exato, mas só agora estão aparecendo na imprensa.) Apresentado como “a primeira rede de relacionamentos reais”, é uma espécie de mistura entre WhatsApp e Instagram, mas sem os piores incentivos de ambos. Do blog deles:

Sem anúncios. Sem robôs. Sem curtidas. Sem trolls. Sem seguidores. Sem algoritmos. Sem influenciadores. Sem filtros de fotos. Sem “fadiga do feed”. Sem desinformação se espalhando como fogo em palha.

Os contatos são os da agenda do telefone (igual ao WhatsApp) e é possível criar conversas individuais, em grupos ou publicar fotos e textos para toda a lista de contatos. O visual é agradável, quase minimalista, com opções óbvias e limitadas. Só falta o português como opção de idioma, uma ausência notável dada a popularidade do WhatsApp e de redes sociais no Brasil.

Em junho, escrevi: “Lendo a parte em que o Instagram copia os stories do Snapchat, no livro da Sarah Frier, e o papel que as celebridades tiveram nesse episódio, pensei que seria legal um app de stories só para quem você tem na lista de contatos. Aí lembrei do WhatsApp. Os caras não dão uma brecha.” O HalloApp parece exatamente isso, e mais.

Já baixei e instalei. Pode não dar em nada? Sim, mas a proposta, pelo menos, é muito interessante. Tem para Android e iOS.

WhatsApp explica e começa testes com dispositivos independentes do celular

O Facebook compartilhou detalhes de como funcionará o uso do WhatsApp com múltiplos dispositivos (até quatro) independentes do celular. Segundo a empresa, a funcionalidade, muito requisitada pelos usuários, já está em teste público com um grupo restrito deles.

O post é técnico, mas legível para não-programadores. E, evidentemente, simplifica explicações de processos que, na prática, devem ser super complexos. Em linhas gerais, se antes o celular atuava como único ponto de contato capaz da criptografia de ponta a ponta (o que explicava a dependência dele no uso do WhatsApp Desktop/Web e as constantes falhas de comunicação), no novo modelo cada dispositivo confiável tem sua própria chave e está vinculado aos demais. Para o usuário, porém, a única diferença no uso é que, ao cadastrar um dispositivo confiável/independente do celular apontando a câmera para um código QR, o aplicativo do celular exigirá uma autenticação biométrica. Via Facebook (em inglês).

O Facebook também liberou um “whitepaper” (PDF, em inglês) com explicações mais detalhadas do novo modelo de criptografia para múltiplos dispositivos.

Sistema de reconhecimento facial da Polícia Federal traz riscos e fere a Constituição

A Polícia Federal (PF) anunciou, na segunda (6), a aquisição do ABIS, um novo sistema de identificação de pessoas por biometria. O ABIS é uma evolução do AFIS, em uso há 16 anos pela PF e centrado na impressão digital. O ABIS, além de expandir a capacidade de registros (para 50,2 milhões em 48 meses, podendo chegar a 200 milhões de indivíduos no futuro), incorpora reconhecimento facial e de íris ao banco de dados da PF. Segundo o site TeleSíntese, o consórcio Iafis Brasil e Idemia é o fornecedor da solução. Via Ministério da Justiça e Segurança Pública e TeleSíntese.

O TeleSíntese pediu a opinião de especialistas em privacidade. Eles manifestaram desconforto com a iniciativa, “uma vez que não há menção a salvaguardas dos dados, não houve debate prévio sobre o tema com a sociedade civil organizada, e a tecnologia de reconhecimento facial é considerada ainda imatura e enfrenta a repulsa de organizações e reguladores de todo o mundo”. Via TeleSíntese.

Droga Raia e Drogasil desistem de pedir biometria para liberar descontos

A Raia Drogasil, dona das farmácias Drogasil, Droga Raia e Onofre, interrompeu a coleta da impressão digital após ser questionada pelo Idec e pelo Procon-SP. O dado, considerado sensível pela legislação brasileira, era pedido com base nela própria: atendentes das lojas eram orientados a justificar o pedido impressão digital por tratar-se de uma suposta exigência da Lei Geral de Proteção de Dados (LGPD). O condicionamento de generosos descontos à cessão da impressão digital deixava muita gente sem alternativa, mesmo sendo “opcional”.

A LGPD prevê situações excepcionais e específicas para a coleta de dados sensíveis em seu artigo 11. Em nota, ao tentar explicar a necessidade de uma farmácia coletar a impressão digital dos clientes, a Raia Drogasil foi evasiva: “O uso da identificação biométrica ocorreu com o único objetivo de garantir a praticidade e a segurança desse processo.” Via Uol Tilt.

Entendendo o fiasco da nova política de privacidade do Audacity

O fiasco da nova política de privacidade do Audacity explodiu nas mãos do Muse Group, a nova empresa mantenedora do projeto. (Leia este post.) Embora a discussão tenha aparecido em sites especializados — incluindo este Manual do Usuário — apenas nesta segunda (5), desde maio funcionários do Muse Group estão tentando apagar o incêndio que eles mesmos causaram.

A repercussão de agora motivou Daniel Ray, líder de estratégia do Muse Group, a prestar um “esclarecimentos sobre a política de privacidade”.

As mudanças legais propostas giram em torno da inclusão, a partir da próxima versão do Audacity (3.0.3), de dois recursos que demandam conexão à internet: coleta de erros (telemetria básica) e atualização automática. O único dado identificável coletado seria o IP, que teria uma janela de permanência de 24 horas nos servidores do Audacity.

As alterações têm fundamento. Telemetria tem uma fama terrível e pode ser usada indevidamente, mas também tem usos legítimos, como detectar e corrigir erros que, de outra forma (com fóruns e comentários diretos dos usuários, por exemplo) seriam mais difíceis de sanar. O já mencionado PR #835 detalha outros usos que o Muse Group faria da telemetria do Audacity: estimar com mais precisão o tamanho da base de usuários, auxiliar na tomada de decisão de quais plataformas legadas suportar e corrigir problemas com o novo formato de arquivos introduzido no Audacity 3.

A atualização automática é mais fácil de entender o que é e para que serve. Embora em sistemas *Unix gerenciadores de pacotes que lidam com isso sejam muito difundidos, no Windows eles não são, o que deixa muita gente para trás, usando versões antigas (ainda que funcionais) do Audacity.

Outro aspecto importante dessa confusão toda foi a garantia de que apenas a atualização automática virá ativada por padrão. A telemetria básica seria “opt-in”, ou seja, opcional.

A restrição a menores de 13 anos deriva (ainda segundo Ray) da conexão estabelecida para as atualizações automáticas. Em resposta a um usuário, nos comentários, ele disse que o público infantil ainda pode usar o aplicativo, desde que desconectado. Meio… esquisito, e não parece uma solução ao conflito com a GPL 3, a licença sob a qual o Audacity é distribuído e que veda qualquer restrição ao uso do aplicativo, conectado ou não.

Ray ainda usou a carta de que o Muse Group foi mal interpretado, e que o linguajar jurídico, necessário em documentos legais como uma política de privacidade, não traduz muito bem a leigos a real situação. Pode até ser, mas a carta do “vocês entenderam errado” sempre pega mal e, no mínimo (e como reconhece Tantacrul em seu post, abaixo), sinaliza uma falha grave de comunicação e falta de tato com a comunidade em torno do Audacity.

Neste post de 13 de maio, Martin “Tantacrul” Keary, o rosto público do Muse Group e responsável pelo visual/UX do Audacity, saiu da sua zona de conforto para informar duas reversões de curso no projeto:

  • Remoção da telemetria básica proposta no início do mês (4/5), no PR #835.
  • Remoção de serviços externos (Google e Yandex) para coleta de dados de erros e mecanismo de atualização automática. Vão usar sistemas próprios, hospedados por eles mesmos.

Em um terceiro post, este com perguntas e respostas, publicado em 25 de maio, Daniel Ray detalha outra questão adjacente importante, a da criação de um Acordo de Licença de Contribuições (CLA). Pelo que entendi, é um documento legal que deve ser assinado por todos os colaboradores do Audacity e que funciona como uma espécie de procuração em branco ao Muse Group. (Mais detalhes.) Nas palavras de Ray, “o CLA nos oferece um caminho para financiar o desenvolvimento futuro do Audacity sem termos que alterar o Audacity em si. Trabalharemos em tempo integral no Audacity, então precisamos de algum tipo de receita”.

Essa resposta aponta a motivação por trás de toda essa turbulência. Afinal, até literalmente dois meses atrás o Audacity parecia estar muito bem, sem conexão obrigatória à internet nem políticas de privacidade dúbias ou questionáveis. Por que mexer em pontos tão espinhosos de um aplicativo que, a princípio, não precisa estar conectado à internet e que conta com usuários tão sensíveis a essas investidas corporativas?

Em vários momentos, Ray e Tantacrul reafirmam que o Audacity continuará gratuito e com seu código aberto. Porém, já existe pelo menos um plano traçado para gerar receita com o aplicativo. Resposta de Ray:

Nós provavelmente ofereceremos serviços de nuvem que os usuários do Audacity poderão aproveitar se assim quiserem. Esses serviços financiarão o futuro desenvolvimento do Audacity, da mesma maneira que o MuseScore.com financia o desenvolvimento dos aplicativos de composição do MuseScore.

No mínimo, se não totalmente satisfatórias, as respostas dadas até aqui têm coerência. Se serão suficientes para aplacar a ira de centenas (milhares?) de usuários, é cedo para dizer. Talvez este seja o único caminho para manter o Audacity vivo e saudável? Não sei. Continuaremos de olho.

Novo dono do Audacity inicia coleta de dados dos usuários e impõe restrição a menores de idade

Não demorou dois meses para o Muse Group, novo dono Audacity, estragasse o popular editor de áudio de código aberto. Em um aviso de privacidade publicado na sexta (2), o Muse Group revelou novidades no mínimo suspeitas:

  • Coleta de “dados necessários para aplicação da lei, litígios e pedidos de autoridades (se houver)”.
  • Compartilhamento de dados com potenciais compradores, seus agentes e conselheiros e com Rússia e Estados Unidos, além do Espaço Econômico Europeu, onde estão os servidores do projeto.
  • Proibição de uso por menores de 13 anos.

Por que um editor de áudio, de uso offline, precisa coletar tais dados? E qual a motivação legítima para proibir seu uso por menores de 13 anos? (Sem falar que, como aponta o FossPost, essa restrição fere a GPL, licença sob a qual o Audacity é distribuído.)

Em fóruns online, já se notam movimentações para fazer um “fork” do Audacity e continuar o trabalho sem o envolvimento do Muse Group.

700 milhões de registros do LinkedIn estão à venda

Um banco de dados gigantesco, com 700 milhões de registros, foi posto à venda em um fórum online. A partir de uma “degustação” de 1 milhão de registros, o site Private Sharks, que deu a notícia em primeira mão, conseguiu confirmar a validade.

O LinkedIn publicou uma nota informando que não houve comprometimento dos seus sistemas e que nem todos os dados contidos no banco à venda têm origem em sua rede. Os que são de lá provavelmente foram obtidos por “raspagem” de perfis públicos. O Private Sharks acredita tratar-se de um mega-pacote baseado em vazamentos anteriores. Via Private Sharks (em inglês), LinkedIn (em inglês).

Não há senhas entre os dados à venda, então não há muito o que fazer para mitigar os danos. Só fique atento a tentativas de golpes por e-mail e outros meios de comunicação.

Claro altera formulário de cessão de dados para facilitar negativa dos clientes

Print do novo formulário da Claro, com a opção “Não aceito” ao lado dos itens.
Imagem: Claro/Reprodução.

Após denúncia do Manual do Usuário, a Claro alterou o formulário em que pede permissão a seus clientes para coletar dados de uso de celulares e de geolocalização.

Anteriormente, não existia uma opção para negar a cessão dos dados. Clientes que não quisessem compartilhá-los precisavam tocar no link “Lembrar mais tarde” toda vez que acessavam a área. No novo layout, a opção “Não aceito” aparece ao lado de cada item, permitindo a negativa explícita à cessão dos dados à Claro.