Em apenas uma semana, o número de contatos meus usando o Secret triplicou. O app, que permite publicar e comentar anonimamente, chegou ao Brasil faz algum tempo e só agora quebrou a barreira do mainstream. Com mais gente, mais mensagens estão aparecendo e, entre elas, difamações e injúrias, claro.
Caso isso aconteça com você, o procedimento para remoção de conteúdo impróprio do Secret é relativamente simples. Existem duas ações que podem ser feitas:
Sinalizar o post. Arraste o dedo da direita para a esquerda em cima do post e toque em “Flag”.
O ideal é realizar as duas ações concomitantemente.
Fernando “Gravz” Gouveia foi vítima de um comentário maldoso no Secret e publicou a resposta que recebeu do suporte em sua página no Facebook. Além da presteza e rapidez no processamento da reclamação, chamou a atenção dele também o fato das identidades no serviço não serem, ironicamente, “secretas” em absoluto:
Segundo informa Jared, que atende essas demandas na empresa, a proteção da privacidade não abrange mandados judiciais/intimações. Por óbvio, eles guardam “log” com os usuários e informam quem escreveu cada coisa (por meio do devido processo legal, vale ressaltar).
A política de privacidade do Secret contempla essa e outras situações em que o anonimato cai. No tópico “Compartilhamento de informações”, o serviço se reserva ao direito de revelar informações “que às vezes podem incluir informações pessoais” em cinco situações. A que o Jared comentou com o Gravz está no terceiro item da lista. As outras são:
Com vendedores, consultores ou outros provedores de serviços que necessitem dessas informações para executar trabalhos em prol do Secret.
Durante negociações, fusões e outras manobras comerciais envolvendo o Secret.
Se algum conteúdo se mostrar razoavelmente ilegal, ou se promover ou instigar tais atividades. O Secret pode repassar essas informações às autoridades.
Com o consenso do usuário, caso o Secret queira usar o conteúdo para sabe-se lá o quê.
É de se esperar que o Secret não ceda informações pessoais tão facilmente, mas presumir que ele garantirá a privacidade acima de tudo, que baterá de frente com uma ordem judicial? Se nem o 4chan faz isso, por que uma startup que mês passado recebeu US$ 25 milhões em investimentos faria diferente?
Use com responsabilidade.
***
Atualização (8/8, 11h40): se eu desvincular os posts da minha conta, não serei responsabilizado? Não é bem assim…
Não é como se funcionários da Microsoft e do Google fizessem a verificação, pessoalmente e uma a uma, de todas as fotos que passam pelos servidores da empresa. Da mesma forma que o Google usa bots para analisar e direcionar anúncios baseados nos e-mails do Gmail, sem intervenção humana, tecnologias similares são empregadas no reconhecimento de imagens. A iniciativa da Microsoft para identificar imagens do tipo, chamada PhotoDNA, existe desde 2008 e é compartilhada com outras empresas, como o Facebook e o próprio Google.
Nesses casos o benefício da vigilância proativa à sociedade é óbvio: prender pedófilos. Óbvio e indiscutível. O Google garante que tal tecnologia se limita à identificação de pornografia infantil, como nesta nota à AFP, ou seja, se você estiver planejando um assalto ou qualquer outro crime trocando e-mails com seus comparsas pelo Gmail, não será o Google que denunciará tais planos malignos às autoridades. Mas foi ou será sempre assim? Até que ponto vai esse poder, ou até onde ele é saudável? E, como diz aquele quadrinho, quem vigia os vigilantes?
Em abril o Google interrompeu um monitoramento similar de 30 milhões de contas de e-mail usadas por escolas, universidades e instituições similares no mundo inteiro após ser processado nos EUA por minerar dados dos estudantes. É um contraexemplo de emprego da mesma tecnologia para um fim questionável.
Toda essa questão é bastante delicada e mesmo pendendo para o lado que vê com bons olhos esse tipo de intervenção, ainda sobra um certo receio, um conflito quase latente entre o fazer justiça e o direito à privacidade irrestrita. Encare este post como um pensamento alto e um convite à discussão. O que você acha?
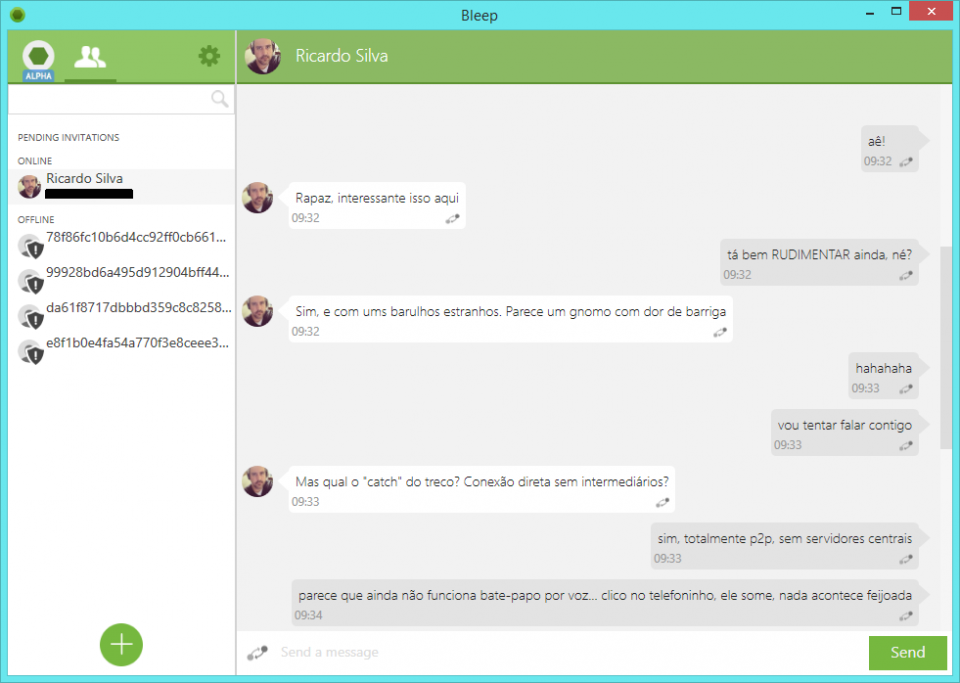
Ontem a BitTorrent começou a liberar convites para o Bleep, novo app de bate-papo. “Mais um!?” Mais um, esse com a promessa de segurança máxima graças ao protocolo descentralizado (dispensa servidores, a comunicação é P2P) e anonimato como opção (se quiser, pode usá-lo sem qualquer tipo de identificação, como e-mail ou telefone).
Fui agraciado com um dos convites e tratei de instalar o Bleep aqui — por ora, só funciona no Windows 7/8.X, mas a expectativa é que no futuro ele tenha apps nas plataformas mais populares. A interface é um tanto feia e seu jeitão lembra o dos apps feitos com Adobe AIR, o que não é exatamente um elogio.
Os recursos são bem rudimentares. Existe uma lista de contatos e, ao lado, o espaço para bate-papo, uma organização similar à do iMessage do OS X. Tem um botãozão na parte de baixo para adicionar pessoas (via e-mail, telefone ou chave pública) e, em cima, abas para a lista de contatos e opções. Nessas, destaque para a busca por contatos salvos no Google, chave pública (para quem quer permanecer anônimo) e o botão do desespero, que apaga todas as mensagens.
Dá para conversar por texto e voz, o que é bem legal. Nos meus rápidos testes, porém, a conversa por voz não funcionou. Ficamos, eu e o Rics, quase dois minutos na chamada sem que conseguíssemos ouvir um ao outro. Depois, o botão de ligar sumiu e não foi mais visto. Meh.
O Bleep está em fase pré-alfa, ou seja, ainda tem muito chão para se desenvolver. O pessoal da BitTorrent alertou, no último comunicado, que ele é um trabalho em progresso e muita coisa deve mudar até chegar à versão estável. Apps do tipo com foco em segurança começaram a surgir ano passado (Telegram, Sicher, Cryptocat), mas o Bleep, pelo nome que tem por trás e seus diferenciais, pode fazer barulho quando estiver mais polido e acessível.
Christian Rudder no OkTrends, o blog de dados e estatísticas do OkCupid, após um hiato de mais de três anos:
Notamos recentemente que as pessoas não gostaram quando o Facebook “experimentou” com seu feed de notícias. Até o FTC [o CADE dos EUA] se envolveu. Mas adivinhe só, pessoal: se você usa a Internet, você está sujeito a centenas de experimentos a qualquer hora, em todos os sites. É assim que os sites funcionam.
Aqui estão alguns dos experimentos mais interessantes que o OkCupid já conduziu.
Neste post, Rudder revela três mudanças na interface que o OkCupid fez para entender como as conversas e relacionamentos se formam. Em um, removeu as fotos dos usuários; sem esse feedback visual o site notou que as conversas entre estranhos aumentaram. Em outro, diminuiu de dois (um para beleza outro para personalidade) o sistema de notas para os usuários; somos, afinal, seres bem visuais e quase ninguém lê aquele perfil enorme (e se lê, dá pouca importância comparado à foto de perfil).
O último foi uma tentativa de ver até que ponto o sistema de compatibilidade, que atribui uma porcentagem de simpatia aos outros usuários, funciona. O OkCupid mentiu aos usuários dizendo que usuários com 30% de compatibilidade tinham 90%. A pesquisa notou, porém, que o maior índice de engajamento se deu entre pares que tinham de fato e foram informados terem 90% de compatibilidade — ou seja, de alguma forma o algoritmo funciona.
A reação da Internet à revelação do OkCupid foi mais amena do que a daquele experimento do Facebook. Não que tenha sido unânime; alguns sites, como o Gigaom, criticaram duramente a postura de Rudder. Só que no geral pouca gente se manifestou indignada, e na tentativa de entender o porquê algumas teorias surgiram.
O tom da revelação foi mais ameno. Em vez de um paper acadêmico, um post bem humorado em um blog. (Referir-se aos resultados como “contágio de humor” também não ajudou o Facebook.) O OkTrends historicamente usa (ou usava) dados gerados pelos usuários do OkCupid para tirar conclusões. Foi para isso que ele nasceu e o motivo pelo qual é adorado.
A motivação para os testes também pesa. O OkCupid fez vários testes A/B, ou seja, mudanças sutis na interface para ver como os usuários reagiriam. Rudder diz, no post, que queria averiguar algumas suspeitas que seu pessoal tinha do serviço, em especial (no terceiro e mais polêmico teste) se o algoritmo de compatibilidade faz diferença por si só ou se as pessoas conversam com outras compatíveis apenas porque o site diz isso.
O experimento do Facebook foi mais agressivo. O site deliberadamente alterou o feed de notícias para deixar o usuário triste. Uns até classificam isso como teste A/B, mas ele extrapolou a funcionalidade do site e correu o risco de gerar consequências perigosas na vida dos usuários. A intenção era danosa não como possibilidade ou desvio, mas como etapa para observar os resultados.
Outro aspecto relevante é o papel que OkCupid e Facebook têm na sociedade. Enquanto a rede social é praticamente obrigatória em vários círculos, o OkCupid é marginal.
A repercussão desse e de outros testes tornados públicos recentemente tem servido também para observar a recepção deles pelo público em geral. Ontem, depois que publiquei o post sobre o Fingerprint Canvas, algumas reações no Twitter me surpreenderam.
mimimi, empresas vilãs tão tentando montar meu perfil nas redes sociais pra me vender produtos personalizados blablabla
— Magaiver é só apelido, não é meu nome não gente (@magaiverpr) July 28, 2014
@ghedin Se der essa opção, ninguém participaria creio. Por isso fazem esses testes inocentes, que ao meu ver não há problemas
Parece que estamos ficando mais condescendentes com esse tipo de experimentação, em sermos objetos de pesquisas sem anuência prévia, independentemente do quão nefastas essas sejam.
Na Slate, Will Oremus repara na guinada pela qual o Facebook passa. De defensor da abertura e do fim dos segredos, agora o site abraça e estimula a privacidade.
Em resposta a um investidor, quarta-feira passada, que questionou se o Facebook estaria passando por tal mudança, Mark Zuckerberg disse:
Uma das coisas em que mais focamos é criar espaços privados para as pessoas compartilharem coisas e terem interações que não poderiam ter em outros lugares.
Embora seja creditado como um dos fatores do seu sucesso, o histórico da rede social nunca foi abalizado pela privacidade — lembra do papo de que o público é a nova regra, de 2010? Só que estamos em 2014 e a julgar pelas últimas investidas do Facebook, parece que a abordagem lá dentro mudou. Recapitulando:
Chamou a atenção dos usuários para o status de privacidade das suas publicações com aquele dinossauro azul.
Mudou o status padrão das atualizações de novas contas de público para somente amigos.
E liberou o Salvar, um mecanismo de coleta de itens totalmente privado.
A declaração e essas ações demonstram, de fato, uma mudança de posicionamento. Além de estar na moda graças a apps como WhatsApp, Whisper e Snapchat (que, mais de uma vez, o Facebook tentou copiar), essa visão renovada sobre o que até pouco tempo era visto como vilão pode ser explicada por uma epifania que deve ter ocorrido lá: de repente Mark descobriu que não precisa de informações públicas para minerar dados, basta apenas que elas sejam geradas em suas plataformas. (Coisa que, aliás, o Google sabe desde 2004 com o Gmail.)
Uma nova técnica de identificação e criação de perfis online chamada Fingerprint Canvas foi descoberta por pesquisadores americanos e belgas. Ela foi desenvolvida pelo AddThis, um serviço que facilita a implantação de botões de redes sociais em sites, e detectada em 5% dos 100 mil sites mais populares segundo o ranking do Alexa (lista completa).
A técnica consiste em desenhar uma frase oculta que contém todas as letras do alfabeto usando a tag <canvas> dos navegadores modernos. Como a “letra” varia de acordo com vários critérios (sistema, navegador, fontes instaladas e outros), cada máquina gera um desenho único (daí o nome, “impressão digital”). Ao cruzar esse dado com outros passa a ser possível identificar um usuário e, com base nisso tudo, formular os perfis de consumo de que empresas de publicidade tanto gostam. Não só: combinando a técnica com outras, é possível criar “evercookies”, mais resilientes e difíceis de detectar que os cookies tradicionais.
Segundo Rich Harris, CEO do AddThis, o desenvolvimento do Fingerprint Canvas é uma tentativa de substituir o cookie, o pequeno arquivo gerado por sites para guardar informações personalizadas do usuário e que, tão frequentemente quanto, ajuda empresas de publicidade a identificarem melhor os gostos do público a fim de direcionar melhor seus anúncios. Ele alega que os testes da nova técnica alcançaram apenas 13 milhões de sites, que os resultados não são utilizados para fins duvidosos àqueles que optarem por isso (ou seja, é opt-out) e que considera encerrar os esforços em breve porque o identificador não é único o bastante.
Embora a Fingerprint Canvas tenha se revelado um parâmetro falho para o fim a que se destina, o que mais assusta nessa técnica é a persistência e sua indetectabilidade. Como ela se aproveita de um recurso intrínseco aos navegadores modernos, a tag <canvas> do HTML, é difícil barrá-la. Seria o equivalente a impedir o seu navegador de exibir palavras em negrito para conter uma possível brecha de segurança.
No BoingBoing, Glenn Fleishman explica que essa e outras técnicas só são possíveis pela evolução dos navegadores. Se antes eles serviam como janelas burras que exibiam conteúdo limitado e totalmente processado no lado servidor, nos últimos anos com coisas como HTML5, Ajax e armazenamento local (IndexedDB, por exemplo), o navegador ganhou super poderes e passou a ter mais autonomia ao lidar com páginas web. E como dizia o tio Ben…
Mais sofisticação traz consigo um previsível preço relacionado à privacidade sobre a qual esse último paper [do Fingerprint Canvas] revela mais coisas. Quanto maior o poder e a flexibilidade de uma alternativa para que dados sejam armazenados ou criados no navegador, maior a probabilidade de que ela seja usada para isolar e identificar um navegador, se não um indivíduo. Quem desenvolve navegadores normalmente permanece neutro ou minimiza os impactos em privacidade de novos recursos que têm o potencial de empurrar informações aos navegadores ou identificá-los unicamente. Mesmo em casos onde não são, a tecnologia pode ser tão poderosa que pode ser subvertida para o rastreamento.
Para o pesquisador de segurança e privacidade Ashkan Soltani, trata-se uma corrida armamentista cujo ganhador são os anunciantes e o culpado por ela, a economia da Internet. “Existe um grande incentivo para ter certeza de que você está identificando (com cookies ou impressão digital) cada usuário individualmente a fim de se ter uma contagem precisa (e, consequentemente, um montante exato de dólares).”
Na ProPublica, que divulgou o paper que expõe a Fingerprint Canvas, Julia Angwin traz um pequeno roteiro ensinando como navegar anonimamente. As dicas denotam, em ressalvas como “pode ser lento” e “quebra vários sites”, como os avanços dos mecanismos de rastreamento estão intimamente ligados à tecnologia dos navegadores. Manter-se anônimo na web, hoje, é sinônimo de ter uma experiência de segunda classe. Troca-se, afinal, a privacidade pela comodidade.
A parceria da operadora Oi com a empresa Phorm, que tem sede em Londres, para utilização de uma ferramenta de identificação de preferência dos usuários na internet para fins publicitários está levantando dúvidas nos órgãos federais que avaliam ou monitoram o assunto. O tema está sob análise tanto do Conselho Administrativo de Defesa Econômica (Cade) quanto do Ministério da Justiça […]
O parágrafo acima é de uma notícia de 2010, mas somente nesta semana a Oi foi multada em R$ 3,5 milhões por ferir os princípios da boa fé e transparência na oferta do Navegador, uma tecnologia da inglesa Phorm que monitora os hábitos de navegação do usuário de banda larga para construir perfis de consumo e vendê-los a empresas de publicidade.
O KizON é projetado principalmente para pais monitorarem a localização de seus filhos em idade pré-escolar e no Ensino Fundamental. Usando GPS e Wi-Fi, a pulseira consegue fornecer informações de localização em tempo real a um smartphone, de modo que os pais saibam onde seus filhos estão.
O KizON também tem um botão “Discagem Em Um Passo”, que permite aos pais entrarem em contato com seus filhos facilmente. Se a criança não atender a ligação de quaisquer números pré-definidos em 10 segundos, o KizON completa automaticamente a chamada para que o pai consiga ouvir o que se passa através do microfone embutido. As crianças também podem discar para um número pré-configurado caso precisem falar com um adulto.
É uma variante interessante dentro da tendência de gadgets vestíveis e, junto a eventuais dispositivos que miram o público idoso, tem hoje mais aplicação prática do que as soluções generalistas, como as que usam Android Wear.
Não sou pai e talvez isso limite o meu julgamento a ponto de suscitar tal debate, mas me chama a atenção esse monitoramento precoce, especialmente o microfone que entra em ação mesmo contra a vontade da criança. Para as novinhas, nada muito grave, mas crianças no Ensino Fundamental me parecem já ter alguma vida própria e a percepção de, com esse trambolho no pulso, estarem sendo monitoradas.
Andar com o KizON não poderia, de alguma forma, naturalizar ou relativizar a ideia de vigilância constante nessas crianças e, por consequência, diminuir a importância que a privacidade teria quando chegarem na fase adulta?
Pouco antes da controvérsia do Facebook emergir, a Darpa publicou uma longa lista de projetos financiados sob o programa SMISC (Comunicação Estratégica em Mídia Social), incluindo links para os resumos e papers completos.
A lista de projetos inclui um estudo sobre como os ativistas do movimento Occupy usaram o Twitter, bem como um apanhado de pesquisas de monitoramento de memes na Internet e algumas sobre a compreensão de como o comportamento de influência (curtir, seguir, retuitar) acontece em um grupo de plataformas de mídias sociais como Pinterest, Twitter, Kickstarter, Digg e Reddit.
A reportagem faz uma boa recapitulação de projetos fascinantes (e meio assustadores) da Darpa e especifica alguns dos divulgados nessa lista. Desses, destaque para dois: um, com a participação do Facebook, que analisou como as pessoas assimilavam e consumiam informações no Twitter. Outro, sobre o espalhamento de informações no Twitter, por incitar comportamentos através da interação direta em vez de apenas observar os pesquisados.
Pesquisas do gênero não são novidade, nem nada do outro mundo. No Brasil, nomes como Alex Primo e Gabriela Zago há anos analisam comportamentos em redes sociais, especialmente no Twitter, e escrevem artigos a respeito. Só que no caso das pesquisas financiadas pela Darpa, há um ingrediente extra que pode azedar a mistura: a finalidade.
Pode parecer roteiro de filme B dos anos 1980, mas suspeitas reforçadas pelos vazamentos de Edward Snowden, ano passado, apontam que as agências de inteligência podem estar usando os resultados dessas pesquisas para propaganda governamental, propagação da desinformação e outras práticas questionáveis.
Críticos disseram que o Facebook deveria obter o “consentimento” [dos usuários] para um estudo desses — perguntar às pessoas se elas aceitariam ser parte de um estudo e então dizer a elas posteriormente o que estava sendo estudado. Defensores disseram, “Hey, o feed de notícias é manipulado o tempo todo. Qual a novidade?” Ambos apontaram que a “permissão” do Facebook veio da Política de Uso de Dados, que entre suas milhares de palavras informa as pessoas que suas informações podem ser usadas para “operações internas”, incluindo “pesquisa”. Entretanto, estávamos todos confiando no que a política de dados do Facebook diz hoje. Em janeiro de 2012, a política não dizia nada sobre usuários sendo potencialmente transformados em ratos de laboratório para terem um dia miserável em nome da ciência, nem que “pesquisa” era algo que poderia ocorrer na plataforma.
Ao final, uma citação bem clara de Pam Dixon, do Fórum Mundial da Privacidade, sobre o principal problema de toda essa polêmica envolvendo o estudo conduzido pelo Facebook:
“Eles na verdade fizeram um teste para ver se teria efeitos nocivos em seus usuários. Isso não é teste A/B. Eles não queriam apenas mudar o comportamento dos usuários, eles queriam mudar o humor deles.”
O Secret, um dos apps mais comentados dos EUA, finalmente liberou as amarras e expandiu-se para o mundo todo. Não só: no mesmo dia, também ganhou uma versão para Android. Desde que foi lançado ele já funcionou como gatilho de polêmicas, furos e barrigadas, sem falar na fofoca pura e deslavada que não acrescenta nada a ninguém, salvo humilhação e danos psicológicos. Essa história se repetirá no Brasil?
Mais um de uma lista crescente de apps anônimos, o Secret é como o Twitter, só que sem assinatura nos posts. Basta abri-lo, escrever uma mensagem, selecionar um fundo (opcional) e publicar. Seus amigos do Facebook saberão que alguém do círculo mandou a mensagem, mas não quem. Se repercute bastante, ela quebra a barreira dos amigos e chega a estranhos, apenas identificada pela cidade, estado ou país onde foi publicada.
Apenas mais um segredo compartilhado no Secret.
A mesma lógica é seguida por outros, como o WUT. Outra linha desses apps vai além: não pede informação alguma e se baseia em um cadastro, ou nem isso, para liberar o acesso, usando a localização dos usuários para destacar mensagens, casos do Whisper, Yik Yak e FireChat. Em comum, o estímulo à divulgação de fatos e opiniões que, não fosse o anonimato, jamais se tornariam públicos.
Alexis Ohanian, uma das investidoras do Secret, defende o lado terapêutico da experiência: “apps como o Secret viram saídas para as pessoas falarem honestamente sobre coisas que, de outra forma, resultariam em danos à carreira”. Esse uso é de fato recorrente lá — neste momento, por exemplo, a última atualização diz “Eu quero fugir e entrar no circo, mas aos 30, temo estar velho. Ainda tenho muito a aprender”. Só que entre desabafos sinceros, alguns comoventes, nada garante que não aparecerão fofocas perigosas ou maldosas.
A saída de Vic Gundotra do Google, muito antes de ser anunciada pelo próprio, vazou no Secret. Antes disso, uma brincadeira tola virou uma bola de neve: alguém entediado publicou que a Apple estaria desenvolvendo uma versão biométrica do EarPods, seus fones de ouvido. Parte da imprensa comprou o rumor e ele se alastrou rapidamente.
Esse burburinho no Vale do Silício gera consequências, mas é em círculos reduzidos, em pequenas comunidades ao redor do mundo, que os app anônimos têm o potencial de causar mais estragos, com marcas mais profundas e mais duradouras em pessoas comuns, como eu e você.
Da esquerda para a direita: WUT, Whisper e FireChat.
Will Haskell relatou na The Cut a devastação que o Yik Yak, outro app de mensagens anônimas locais, causou em sua escola: “Quando você assiste a um filme bobo sobre adolescentes no ensino médio, faz uma careta para a clássica cena em que os corredores estão cheios de estudantes, todos sussurrando as mesmas fofocas. Foi exatamente o que aconteceu na tarde de quinta na [escola] Staples.” Meninas e meninos chorando pelos corredores, chamando por suas mães, mudando de escola foram vistos naquela quinta. Nem o diretor, que já havia lidado com outros casos (sexting via Snapchat e bullying no Facebook), conseguiu conter a situação.
O anonimato enche as pessoas de coragem e, em certa medida, libera os grilhões do comedimento. A sensação de impunidade tem esse efeito colateral, e… bem, na real? O que temos testemunhado é que nem é preciso esconder o nome para que as pessoas revelem suas facetas sombrias. Basta ver as atrocidades que muita gente publica no Facebook. Se nem a cara, o nome completo, o local de trabalho e os amigos do cidadão assistindo ao espetáculo são capazes de frear comportamentos absolutamente reprováveis, o que esperar de apps como o Secret?
Se ele pegar por aqui, em breve descobriremos. Não é o primeiro do gênero; WUT e Whisper estão disponíveis faz tempo, mas até onde se sabe não ganharam tração. O Secret, pela fama que fez rapidamente nos EUA e sua dinâmica, parece ter algo diferente, único. Nessa primeira noite disponível por aqui, já foi possível perceber uma movimentação local.
Imagine o estrago quando uma fofoca polêmica estourar lá dentro, talvez uma relacionada à política, e envolverem a justiça no rolo, artigo 5º da Constituição, essa coisa toda.
Marco Civil, prepare-se: você está prestes a mostrar a que veio.
Após dois anos de hiato, a f8, conferência para desenvolvedores do Facebook, voltou a acontecer ontem, em San Francisco, EUA. No evento deste ano, os anúncios tiveram um objetivo: tornar a plataforma hegemônica em dispositivos móveis.
O Facebook dividiu as novidades em três áreas: estabilidade para desenvolvedores, prioridade para pessoas e serviços e ferramentas multiplataforma. Existem mudanças positivas para usuários finais, mas quem mais se beneficiará com o caminhão de anúncios serão aqueles que criam apps, serviços e soluções baseados no Facebook.
Olhando de fora, falando como não desenvolvedor, a sensação é de que a plataforma está madura. Só isso viabiliza a promessa, do Facebook, em garantir suporte mínimo de dois anos para produtos básicos a desenvolvedores através do versionamento da plataforma. São aspectos bem técnicos que, indiretamente, tornam a experiência dos usuários mais confiável – apps quebrarão menos e se comportarão como o esperado com mais frequência.
Poder e privacidade nas mãos do usuário
À audiência da f8, composta por cerca de 1500 desenvolvedores, Zuckerberg disse que “algumas pessoas têm medo de clicar no botão azul. Se estiver usando um app em que não confia totalmente ou teme que possa fazer spam para seus amigos, você não dará a ele um monte de permissões”. Para diminuir a rejeição do botão azul, nada mais que o botão de login do Facebook, ele foi repensado.
Agora, as permissões dos apps poderão ser ajustadas individualmente. No modelo ainda vigente, o acesso a um app é questão de “tudo ou nada”, o que gera situações desconfortáveis como a proliferação automática de perfis de homens no Lulu via permissões de amigas que usavam o app.
No novo sistema, dá para editar as permissões. Elas são granulares. Se já existisse na época do Lulu, seria possível entrar, ver e atribuir notas aos homens sem comprometer seus amigos; bastaria desativar o compartilhamento da lista de amigos na hora de fazer login, a saída que na época cogitei por aqui mas que se mostrava impossível. As únicas informações obrigatórias continuarão sendo as que já são atualmente – nome, faixa etária, sexo, foto de perfil e outros detalhes técnicos. Todas as demais ficam a critério do usuário compartilhar ou não com o app.
Imagem: Facebook.
Novos apps precisarão ser aprovados pelo Facebook em um processo que, segundo a documentação, levará de 7 a 14 dias úteis. Eles deverão, ainda, prever todos os cenários onde um tipo de permissão não é concedido pelo usuário. Essa postura, bastante legal, é similar à da Apple com o iOS.
Outro temor generalizado, o de apps que publicam na linha do tempo e mandam mensagens para contatos sem que o dono do perfil fique sabendo, também recebeu atenção. Agora, o login do Facebook traz uma tela à parte que destaca bastante esse comportamento, incluindo um seletor para que o usuário decida com quem permite que o app compartilhe conteúdo.
O Facebook incentiva bastante os desenvolvedores a exigirem o mínimo possível de permissões. O site diz que apps que pedem mais de quatro permissões veem uma queda abrupta no número de logins completados.
Imagem: Facebook.
Se parasse aí, já estaria de bom tamanho. Mas tem mais. Apps que usam o login do Facebook poderão oferecer, agora, um modo anônimo. É como se o usuário fizesse login no app normalmente, só que por essa via ele não compartilha nada com o app, podendo usá-lo como se tivesse fornecido as informações pedidas pela via tradicional sem o risco de que façam mal uso dos seus dados. Uma degustação sem compromisso. Depois, quando e se estiver confortável com a aplicação, ele pode conceder devidas permissões para ter uma experiência mais rica.
Embora existam ganhos reais em privacidade, é preciso ainda confiar no Facebook – ele sempre sabe quais apps você usa. Na prática isso garante o uso dos apps, em modo anônimo, em vários dispositivos sem que seja preciso refazer o login a cada sessão.
Não é só por benevolência e por acreditar na privacidade que o Facebook trouxe essas mudanças bem-vindas ao seu sistema de login – todas em testes com parceiros, com previsão de disponibilidade geral para os próximos meses. Por trás das boas intenções está o interesse em incentivar as pessoas a usarem mais apps de terceiros através do Facebook, deixá-los mais confortáveis e confiantes em logar com o Facebook em vez de fornecer e-email e senha ou, pior, usar a solução do Google. Dessa forma, o Facebook garante os dados das nossas vidas que são, no fim do dia, o alimento básico que faz a rede social crescer.
A cola que une a Internet móvel
E teve mais coisas. Algumas, isoladamente, são promissoras. Juntas, todas elas representam uma investida digna de nota.
A maior delas parece ser o App Links. Não ficou muito claro, pelo menos na página que apresenta o serviço, como ele funcionará na prática, mas a ideia geral é que essa solução unifique e viabilize a inclusão de links profundos entre apps, inclusive multiplataforma, da mesma forma que serviços se linkam facilmente na web.
Ainda vimos o botão Curtir nativo para iOS, um novo formato para conteúdos de apps compartilhados através do Facebook Messenger, o envio instantâneo de apps logados na web para um dispositivo móvel e a Audience Network, a rede de anúncios do Facebook para terceiros, apps e sites, um ataque direto ao Google e seu AdSense. No último relatório divulgado a investidores, o Facebook revelou que 59% de todo o faturamento com publicidade veio de dispositivos móveis. A expansão dos anúncios para terceiros deve elevar ainda mais essa porcentagem.
Em texto publicado na Quartz, Leo Mirani disse acreditar, com argumentos de sobra, que o Facebook está posicionado para ser na Internet móvel o que o Google é na web, ou seja, a cola que mantém tudo funcionando. Para a estratégia da empresa, não é imprescindível que todo mundo use o app (ou os apps) do Facebook se, ao usar outros, as pessoas continuem interagindo com o Facebook. Com login, curtir, compartilhamento, links profundos, anúncios e uma nuvem para desenvolvedores (que, por sinal, ficou mais barata e ganhou funções offline), esse cenário se desenha com contornos fortes.
Falhas de segurança em sistemas computacionais são, infelizmente, comuns. Mesmo com todo o aparato técnico e organizacional de que dispomos para programar sistemas, o elo fraco (nós, humanos) ainda existe e por isso, como em tudo que tocamos, a programação também é suscetível a falhas.
Normalmente correções de bugs se limitam a ganhar uma linha no changelog de uma aplicação. São quase sempre ignoradas; se muito, xingadas por nos obrigar a instalar uma nova atualização — mais ainda quando é preciso reiniciar o sistema inteiro, né Windows? Só que, às vezes, uma falha é tão grave, tão impactante, que quebra algumas barreiras e chega até aos ouvidos de quem não se liga muito em tecnologia. Foi assim com o bug do milênio e parece que é o caso do Heartbleed, uma grave falha no OpenSSL divulgada essa semana por pesquisadores da Codenomicon e do Google.
O que é essa falha? Como ela te afeta? Por que está todo mundo tão preocupado com ela? Após ler um punhado de artigos sobre o assunto, este vai ao ar com a missão de responder essas perguntas da forma mais didática e completa possível.
O básico de criptografia, SSL e OpenSSL
Você já deve ter ouvido algum especialista em segurança dizendo para prestar atenção na barra de endereços do navegador quando estiver fazendo alguma transação via Internet. Nesses casos, ela deve apresentar um cadeado e ter um “https” no início do endereço, como nesta imagem:
Este site é seguro!
Esses dois detalhes indicam sessões seguras, protegidas pelo protocolo SSL (Secure Socket Layer) ou TLS (Transport Layer Security). Esses dois criptografam a troca de dados entre cliente (você) e servidor (site, servidor de e-mail, bate-papo, VPN), o que impede que um terceiro leia o conteúdo que transita entre essas duas pontas. Ainda que ele consiga acesso aos dados, tudo o que esse cara terá nas mãos será um punhado de caracteres que não fazem sentido algum. Isso é, resumidamente, criptografia: sem as chaves que descriptografam o conteúdo, é impossível lê-lo.
SSL e TSL são usados desde a década de 1990 e padrões para aplicações sensíveis na Internet. Por “aplicações sensíveis”, leia-se qualquer informação que na posse de alguém mal intencionado consiga causar danos. Informações como senhas e números de cartão de crédito, por exemplo, e coisas mais triviais, como alguns sistemas de bate-papo baseados no protocolo XMPP e e-mails (protocolos SMTP, POP e IMAP).
Existem várias bibliotecas SSL/TLS usadas em servidores, todas com a mesma finalidade. O OpenSSL é uma das mais populares por ser aberto e gratuito — é aqui, aliás, nos bastidores da Internet que o software livre é largamente usado. Servidores populares, como Apache e nginx, que juntos respondem por 2/3 dos sites existentes, utilizam o OpenSSL. Qualquer problema nesse, pois, é automaticamente de grandes proporções. Serviços e sites pequenos e gigantes confiam no OpenSSL para blindar conexões seguras.
O que nos leva ao Heartbleed.
O que é o Heartbleed?
A falha descoberta no OpenSSL ganhou esse nome porque é explorada a partir de uma extensão chamada “hearbeat” (batimento cardíaco, em inglês): quando está se comunicando com um servidor via conexão segura, o cliente manda “batidas” constantes apenas para se certificar que a comunicação está ativa, que ela não caiu, e continuar trocando informações.
Com algum conhecimento, uma pessoa mal intencionada de olho em um servidor comprometido pela falha pode utilizar-se dessa extensão para obter respostas do servidor. A cada “batida”, ele consegue 64 Kb de informações — ocorre, pois, um vazamento de memória, um “sangramento no coração”. Parece e é, de fato, pouca coisa, mas o processo pode ser repetido indefinidamente e, com isso, formar porções mais suculentas de informações. Essas, que em um cenário ideal seriam indecifráveis, pelo Heartbleed chegam de forma bastante legível a quem as requisitou.
Com isso dá para pescar entre um monte de caracteres inúteis coisas valiosas, como as já mencionadas senhas e números de cartão de crédito. Existe, porém, algo ainda mais cobiçado: os certificados de segurança dos servidores.
Usando outra analogia, os certificados funcionam como se fossem as chaves para decifrar o conteúdo enviado pelo cliente (você) que fica embaralhado durante o transporte graças ao SSL/TLS. Quem explora o Heartbleed tem grandes chances de localizar o certificado naqueles blocos de 64 Kb. Esses pequenos pedaços de dados vêm da RAM, a memória volátil que o servidor (qualquer computador, na realidade) usa para alocar dados temporariamente, aqueles estão sendo usados no momento. Como um servidor que lida com senhas e informações sensíveis sempre recorre ao SSL/TLS, os certificados recorrentemente aparecem na RAM.
O certificado permite ler qualquer conteúdo interceptado no passado e que porventura venha a ser obtido futuramente, desde que as chaves criptográficas não sejam alteradas no servidor (mais sobre isso abaixo). Não só: ele também pode ser muito útil para scams, ataques em que um site falso se passa pelo original para obter dados dos usuários.
Como me protejo disso?
Os pesquisadores que identificaram o Heartbleed comunicaram o pessoal do OpenSSL antes de divulgar o problema. Isso deu tempo para desenvolver patches (correções) para as principais distribuições Linux. Espera-se, agora, que os serviços de hospedagem e grandes sites apliquem essa correção, como muitas já fizeram — o Yahoo, que ganhou destaque por ter vários logins e senhas de e-mail vazados logo após a divulgação da Heartbleed, afirma já ter tapado o buraco nos seus principais sites e que o trabalho em suas propriedades menores está em andamento.
E eu e você, o que podemos fazer? A princípio, quase nada. Depois que um dado site tiver sanado a falha, trocar a senha é uma boa ideia. Mas pode não ser suficiente, se alguém tiver obtido com sucesso aquele certificado. Aqui entra o segundo passo que os responsáveis por esses serviços que usam o OpenSSL deveriam tomar: atualizar os certificados. O problema? É um processo lento e, em muitos casos, custoso. Alguns analistas estimam que as consequências do Heartbleed reverberarão daqui a um ano…
Não dá para saber quando a falha no OpenSSL é explorada, o ataque não deixa rastros e é transparente para usuário e servidor. Pior: ela existe desde dezembro de 2011 e ninguém garante que tenha passado despercebida nesse meio tempo. Pensar no cenário mais grave é o ideal na hora de remediar casos graves como esse, mas nem sempre o comedimento ganha a queda de braço com o financeiro. É de se esperar que Facebook, Google e Yahoo, bem como serviços que provêm infraestrutura para outros, como Amazon e Heroku, façam todo o possível para evitar o pior, mas e a hospedagem de US$ 5/mês? E aquele site novo, semi-desconhecido, que cumpre uma função no seu trabalho ou para você mesmo?
É difícil abordar o assunto sem soar alarmista, embora talvez seja o caso. Ao The Verge, Nicholas Weaver, pesquisador de segurança da ICSI, disse que o Heartbleed “é catastroficamente ruim, simplesmente um bug incrivelmente danoso”. No blog do Tor Project, a recomendação é de que “se você precisa muito de anonimato ou privacidade na Internet, talvez seja desejável ficar completamente fora dela pelos próximos dias, até que as coisas se ajeitem”. Eles oferecem um navegador que se gaba de não deixar rastros de navegação.
Esta ferramenta indica, de forma nem sempre confiável (há falsos-positivos), que sites ainda não corrigiram o OpenSSL. O LastPass, um gerenciador de senhas, colocou no ar outra semelhante. Na nossa ponta, na condição de usuários, o máximo que dá para fazer é esperar e ter cautela relação aos sites que visitamos e como os acessamos.
***
Os textos abaixo serviram de base para o que você leu acima e são úteis para aprofundar a leitura:
The Heartbleed Bug. Página explicativa criada pelos pesquisadores que descobriram a falha.
Quando o assunto “Snapchat” surge, é comum as pessoas me perguntarem qual a graça daquilo. A ideia de fotos que somem alguns segundos depois de abertas desafia a noção de eternidade que redes sociais e a Internet, de modo geral, apregoa desde o seu surgimento e coloca em xeque o trabalho gasto para algo tão efêmero. Qual o sentido disso?
Talvez o único caso de uso do Snapchat que todos compreendem (e no qual, quase sempre, limitam o app) é a troca de fotos íntimas. E é fácil adequá-lo à situação: casos de fotos e vídeos vazados recentemente, alguns com consequências drásticas justificam a existência de imagens que evaporam em poucos segundos.
Esse extremo evidencia o grande barato do Snapchat, mas nem de longe é a sua única utilidade. Ao tirar o peso do legado, ele e seus pares calcados na efemeridade e/ou no semi-anonimato eliminam as amarras sociais, dão muita margem à criatividade e criam um ambiente que nem Facebook, nem Twitter são capazes de replicar.
Longe dos parentes, com mais liberdade
O Twitter talvez seja uma espécie de meio termo entre Facebook (exposição máxima) e o Snapchat (privacidade e controle). Uma rede social marginal, ele consegue atrair mentes criativas e personalidades que gostam de se expôr, mas não tem apelo entre gente mais… “tradicional”. Nessa definição inclua aquela tia que faz comentários constrangedores nas suas fotos do Facebook, ou aquele amigo que nem liga muito para tudo isso, mas que entrou por pressão dos outros e acabou gostando de ver fotos e atualizações dos amigos naquela página/app azul e branco.
Para esses, o Twitter é questionável na mesma medida em que o Snapchat o é para um grupo maior. Qual a graça de ficar mandando mensagens de 140 caracteres para gente que você nem conhece direito e que, na maioria dos casos, não responde?
Desenho: Snapchat/Reprodução.
No Snapchat você cria uma lista de amigos e escolhe, na hora de mandar uma foto, quem a receberá. O tempo de exibição da foto é controlável também, vai de um a dez segundos. Caso alguém faça um print screen da foto durante o tempo de exibição, o app denuncia.
É uma lógica simples, mas bem arquitetada e instigante. Em um dos meus grupos de amigos o Snapchat é muito usado. Piadas internas (algumas maldosas!), amenidades do dia a dia, eventos sociais, coisas que gerariam desconforto com pessoas distintas em locais mais tradicionais, ganham espaço ali. É algo mais íntimo que o Facebook e que não deixa rastros, não fica impregnado na sua persona digital para todo o sempre. O que à primeira vista não faz sentido (“por que tirar fotos que somem segundos depois?”) é, na realidade, o trunfo da experiência.
Junto a vestir-se bem e preparar um currículo enxuto, os especialistas em recursos humanos incorporaram há alguns anos uma nova dica que aparece em todas as listas delas para quem está em busca de um emprego: cuidado com o que você publica nas redes sociais.
Histórias de gente que perdeu uma vaga por causa das fotos da festa que não ficaram tão ótimas assim não são raras, e é bem possível que nesse carnaval você tenha se deparado com algum amigo fazendo aquela brincadeira de virar um copo de cerveja e passar o “desafio” para outros amigos.
É uma brincadeira bem boba, mas que no calor do momento, com um pouco de álcool afetando o discernimento pode parecer divertida. Só que passada a ressaca você abre o Facebook, vê os comentários, as curtidas… aquele pensamento “o que foi que eu fiz?” pode bater mais forte que os 500 ml de álcool ingeridos de uma vez.
Nesse momento “eureka” você se dá conta da existência da sua sombra eletrônica, sempre ali, sempre ignorada. Como explica Sherry Turkle em Alone Together: Why We Expect More from Technology and Less from Each Other:
Peter Pan, que não podia ver sua sombra, era o menino que nunca cresceu. Muitos de nós somos como ele. Com o tempo (e digo isso com ansiedade), viver com uma sombra eletrônica se torna tão natural que ela parece desaparecer — isso, até um momento de crise: um processo judicial, um escândalo, uma investigação. Então, quando somos pegos, caímos na real e nos damos conta de que fomos instrumentos da nossa própria vigilância.
Ela ainda diz que, embora os adolescentes sejam os que mais sofram, todos, eles e adultos, vivemos a fantasia da privacidade online. Trocamos informações confidenciais via WhatsApp e e-mail, mesmo sabendo que ambos estão longe de serem canais seguros para tal. Em outro ponto, Turkle comenta:
Alguns dizem que esse problema não é um problema; eles apontam que privacidade é uma ideia historicamente nova. É verdade. Mas embora historicamente nova, a privacidade tem servido bem às noções modernas de intimidade e democracia. Sem privacidade, as fronteiras da intimidade se perdem. E, claro, quando toda informação é coletada, todos podem se transformar em informantes.
Ainda se vê muitas publicações inconsequentes por aí, mas muitos de nós já tomamos mais cuidado com o que publicar. Antes de mandar um comentário raivoso, uma foto constrangedora ou um link polêmico, pesamos as consequências. Quem provavelmente curtirá isso, quais comentários contrários virão, quem talvez se sinta magoado, ultrajado ou apenas incomodado. Às vezes desistimos, e esse comportamento se tornou tão frequente que o Facebook já o analisa para entendê-lo e combatê-lo, a fim de que nos sintamos mais confortáveis em expôr ideias e opiniões, todas elas, por mais controversas ou perigosas que sejam.
A mecânica do Snapchat reduz muito essa análise prévia do que será publicado. A foto some em poucos segundos, tenho o controle rigoroso de quem a verá, os riscos de magoar alguém ou ver aquele conteúdo se voltar contra si mesmo são menores. É essa premissa que levou o Facebook a lançar o Instagram Direct e a comprar o WhatsApp, o Twitter a dar atenção às mensagens diretas após anos de negligência e ao surgimento de apps calcados no anonimato, como Wut, Secret e Whisper. Nós gostamos de privacidade, por mais que tentem lhe fazer pensar o contrário.
Mas e o print screen?
Alerta de screenshot.
E se alguém faz um print screen da foto enviada via Snapchat? O app avisa, claro. Mas espere: e aqueles apps e hacks que permitem salvar imagens sem que o remetente fique sabendo? É um problema, vide os vários Tumblrs com fotos de mulheres nuas ao alcance de uma busca no Google.
Acidental ou não, encaro o aviso de print screen como um toque genial de alerta dentro do Snapchat. Apesar de toda a liberdade que as circunstâncias promovem, a possibilidade de eternizar aquela foto funciona como um lembrete, quase inconsciente, de que nem tudo se permite ali. Ou que, ao se permitir tudo, existem consequências como parar em locais indesejados, permanentes na Internet.
Não é o print screen em si que exerce essa função de alerta, mas a sua mera existência. Saber que alguém pode salvar uma foto mais íntima, ou mais pesada, dá a medida de precaução e cria reservas na hora do compartilhamento. Afinal, tem coisa que você não comenta com ninguém, nem com seu melhor amigo.
A reputação digital pesa menos no Snapchat
Patrícia Pinheiro, no Brasil Post, fez um breve comentário sobre reputação digital. Segundo ela, o que é publicado na Internet nunca some, é sempre lembrado e associado ao autor, e esse é o preço que se paga para fazer parte disso:
Para Manuel Castells, aquele que decide se conectar aceita, mesmo que tacitamente, o resultado da ‘socialização dos seus dados’, ou melhor, a perda do controle das suas próprias informações.
Portanto, há um preço a pagar para se sentir inserido no mundo digital, para participar de mídias sociais, para ter o direito de usar uma imensidão de aplicativos viciantes que são oferecidos gratuitamente em um esquema muito bem elaborado que troca superficialidades e banalidades por dados da intimidade, vida e rotina das pessoas que aceitam participar.
Depois de escolher entrar pela porta dessa internet colaborativa que promete mais transparência, será que tem volta? Ou melhor, será que temos escolha? Hoje a maior parte dos termos de uso destes serviços deixa muito claro que por mais que a pessoa deixe ser usuário, o que ela compartilhou por ali fica lá e na galáxia da internet para sempre.
Sherry Turkle também comenta algo nesse sentido:
(…) [Na Internet] as palavras “deletar” e “apagar” são metafóricas: arquivos, fotos, e-mails e históricos de pesquisas são removidos apenas do nosso campo de visão. A Internet nunca esquece.
O Snapchat caminha na direção oposta à dessa ideia. No Facebook, saber todos os detalhes da vida do usuário é essencial para o modelo de negócios e para o seu funcionamento. É nas associações e no conhecimento de quem usa o serviço que o Grafo Social se constrói e as facilidades e oportunidades da rede decorrem. O efeito colateral, como já debatido, é um punhado de cicatrizes digitais, registros permanentes da sua vida — para o bem e para o mal. Mesmo sem modelo de negócios, a efemeridade é o que destaca o Snapchat e é algo que, é seguro dizer, não deve sumir, diferentemente das fotos veiculadas por lá.
Se chegar a compartilhar aquele vídeo virando um copo de cerveja no Snapchat, será apenas com amigos mais próximos. E você ainda poderá excluir os não tão próximos; a lista de amigos nunca está preenchida, é preciso escolher quem receberá cada foto enviada para o serviço. Talvez um dos destinatários se torne um grande líder e, lá na frente, possa estar na posição de avaliá-lo para uma vaga de emprego, mas a proximidade entre vocês talvez anule esse e outros deslizes. Se você manda essas fotos para ele, é bem provável que esse hipotético futuro chefe também tenha mandado alguma bobagem. O que acontece no Spapchat, em geral fica no Snapchat.
A internet, ainda em sua juventude, está sendo moldada. Até pouco tempo atrás, ela era encarada como terra de ninguém, um lugar sem lei onde vale tudo. Não mais. Outra noção tão forte quanto, a de que tudo o que acontece aqui fica registrado para a eternidade, que a palavra convertida em bits e lançada na rede jamais se apaga, começa a ruir. O Snapchat é a marreta que derruba essa noção e importa por isso. Você pode até achá-lo uma bobagem depois de todo esse discurso, ou seus criadores malucos por terem dado de ombros a US$ 3 bilhões, mas não duvide de que ele impactará, direta ou indiretamente, muita coisa, inclusive a nossa concepção de presença na Internet.
Um smartphone moderno é composto por um punhado de sensores, módulos e recursos. É esse arsenal que faz com que ele seja tão versátil, tão útil no dia a dia. Os desenvolvedores podem utilizar essa gama de poderes para facilitar ou mesmo viabilizar o funcionamento dos seus apps. Só que é como dizia o tio de um super-herói: com grandes poderes vêm grandes responsabilidades. Você presta atenção nas permissões que os apps exigem antes de instalá-los?
A Tatiana contou, na Galileu, os motivos que a levaram a desinstalar o app do Facebook em seu smartphone Android: o excesso de permissões que o app pede para ser instalado. Como ela nota, algumas fazem sentido, outras soam estranhas mesmo sob a bandeira da comodidade.
Todo smartphone vendido atualmente conta com um sistema de permissão destinado aos apps. Como eles funcionam em sandboxes, ou seja, isolados entre eles e do sistema, as permissões funcionam como um contraponto de flexibilidade nessa estrutura orientada à segurança, como pontes seguras entre os apps e os recursos que o smartphone tem.
Por padrão o sistema operacional bloqueia acesso a esses recursos em prol da segurança. Um app, para usufruir desses recursos, precisa declarar explicitamente quais são necessários e apenas com a anuência do usuário as portas virtuais que os guardam são abertas.
Nós temos a chave, mas somos proprietários displicentes. Raramente atentamos para as permissões que um app pede e, nessa, acabamos abrindo a porta de casa para qualquer um. Um jogo gratuito precisa mesmo saber a minha localização? Por que uma rede social quer saber meu histórico de ligações, ou ficar aberta o tempo todo em segundo plano? E esse app de piadas, quer minha lista de contatos para quê?
Abaixo, faço um passeio pelos sistemas de permissões das três principais plataformas móveis: Android, Windows Phone e iOS.
No Android, é tudo ou nada
Ao instalar um app no Android, o Google Play exige confirmação para as permissões que ele pede. Surge uma lista delas na tela com um botão de confirmação embaixo. Clique nele e o app é instalado; discorde e você volta para a Play Store, sem o app.
Ou você aceita tudo e recebe o app, ou cancela a instalação.
Essa abordagem é oito ou oitenta, não há meio termo do tipo “ok, app, você pode saber a minha localização e acessar as fotos do celular, mas nada de ler meus contatos”. Alguns apps até permitem configurações granulares de permissões após a instalação — no Facebook, talvez o exemplo-mor de app que extrapola nesse ponto, dá para deixar a localização desativada por padrão, por exemplo. No geral, porém, é aquela abordagem rígida do aceite total que vale.
Abordagem que, claro, não é a ideal, mas que tem sua validade. Dependendo do app e do que ele pede, é melhor deixá-lo de lado — em muitos casos é de se pensar se o risco vale a pena. Existem aqueles chatos, mas mais amenos, em que você verá propagandas assustadoramente precisas, de anunciantes próximos, graças à concessão da sua localização via GPS. Outros são mais graves; você pode acabar vítima de um golpe, como o do Balloon Pop 2 que sequestrava conversas no WhatsApp para revendê-las depois.
O Android carece, ainda, de uma central de privacidade. O recurso fez uma rápida aparição na versão 4.3: o App Ops abria todas as permissões de cada app instalado e permitia revogá-las individualmente. Era preciso usar algum programa que criava a interface para o App Ops, como o da Color Tiger1.
Screenshots: EFF/Reprodução.
Ele não durou muito. Na versão 4.4.2 o App Ops sumiu com a justificativa, do Google, de que sua aparição recente fora um descuido e que na prática trata-se de um recurso usado apenas internamente para testes. Triste, mas compreensível: muitos apps simplesmente “quebram” quando permissões vitais são revogadas.
O melhor a se fazer, por ora, é ficar atento às permissões na hora de instalar um app — e desistir ao menor sinal de desconfiança.
As permissões de apps são ainda piores no Windows Phone
No Windows Phone, requisitos dos apps são apresentados discretamente na Loja de Aplicativos.
No Windows Phone a situação é similar à do Android, com uma agravante: as permissões são listadas na Loja de Aplicativos, só que essa não pede confirmação do usuário na hora de instalar algum — com apenas uma exceção, a do acesso à localização.
A lista de permissões de um app fica soterrada na página “Detalhes” dele na loja de apps. Em texto puro, logo depois da descrição e entre links legais que recebem ainda menos atenção, o posicionamento ruim de informações tão importantes é preocupante. Elas deveriam estar em local mais acessível e ter mais destaque ali.
O mais triste é que nas configurações do sistema existe uma aba “Aplicativos” que, em vez de contemplar todos, fica restrita a alguns nativos, pré-instalados do sistema. A exceção é o item “Tarefas em segundo plano”, que lista apps capazes de rodar em segundo plano e permite revogar esse privilégio.
iOS: demorou, mas é assim que se faz
O iOS é o sistema que melhor lida com permissões de apps.
Não foi sempre assim. Antes do iOS 6, essa parte do sistema era um desastre. Foi preciso um escândalo envolvendo o app Path para que a Apple tomasse providências e desse a devida atenção às permissões dos apps.
No iOS, as permissões são concedidas durante o uso do app.
No começo de 2012 o app do Path foi flagrado enviando listas de contatos dos usuários para seus servidores sem notificá-los disso. Até então o iOS só informava e pedia autorização do usuário para o uso do sistema de notificações push e dos serviços de localização que um app porventura precisasse; todo o resto era concedido de pronto, sem aviso algum.
Com o estouro do caso Path, que repercutiu até no Congresso dos EUA, mudanças foram feitas no iOS 6. Além de notificações e localização, o sistema passou a regular outras permissões nos apps, a saber:
Contatos
Calendários
Lembretes
Fotos
Compartilhamento Bluetooth
Microfone
A App Store continua sem listas de permissões para os apps por lidar com elas de maneira diferente. Ao instalar um app de lá, ele não ganha acesso imediato às permissões de que precisa. É durante o uso que o usuário concede (ou não) as necessárias. O app vai perguntando na medida em que uma função que dependa de certa permissão é acionada e aí cabe ao usuário concedê-la ou não.
Não existe o risco de “quebrar” apps porque as diretrizes da App Store exigem que o desenvolvedor preveja comportamentos alternativos para quando certas permissões forem negadas. As notas de lançamento do iOS 6 para desenvolvedores esclarecem isso:
“Além dos dados de localização, o sistema agora pede permissão do usuário antes de liberar o acesso a apps terceiros a certos dados do usuário.
(…)
Para dados de contatos, calendários e lembretes, seu app precisa estar preparado para ter o acesso negado a esses itens e ajustar o comportamento de acordo. Se o usuário ainda não foi questionado sobre a liberação do acesso, a estrutura retornada é válida, mas não contém registros. Se o usuário negou o acesso, o app recebe um valor nulo ou nenhum dado. Se o usuário garantir permissão ao app, o sistema consequentemente notifica o app de que ele precisa ser reiniciado ou reveter os dados.”
No iOS, permissões são concedidas durante o uso dos apps e podem ser revogadas a qualquer momento.
Nas configurações do sistema existe, ainda, uma área chamada Privacidade. Ela concentra as permissões que o sistema oferece e dá ao usuário o poder de vetá-las, para qualquer app, a qualquer momento.
Permissões de apps são importantes
As permissões de apps são meio como a EULA do Windows, ou os termos de uso das redes sociais: a maioria aceita sem ler. Nem o fato de serem compostas por poucas linhas anima o usuário médio a prestar atenção nos privilégios que ele concede sempre que instala um app. O que é um perigo.
Este é um assunto importante. Ler aquelas poucas linhas e tentar entender por que um app pede certas permissões é um esforço válido. Na próxima vez que fizer uma parada no Google Play ou na Loja de Apps do Windows Phone, ou que um app no iOS começar a pedir muita coisa, abra de olho, questione.
A Color Tiger oferece, agora, o App Ops X. Ele não está disponível no Google Play porque o método de instalação viola as regras do Google — a saída, pois, é fazer sideloading do app. Os desenvolvedores garantem que o app funciona mesmo no Android 4.4.2 e prometem um futuro cheio de atualizações, integração com o Tasker, pré-configuração de permissões a serem desativadas de pronto e outras vantagens. Mais informações no Lifehacker. ↩︎


 A técnica consiste em desenhar uma frase oculta que contém todas as letras do alfabeto usando


